





 Pratite nas preko RSS-a
Zašto sajber-kriminalci najviše ''vole'' Facebook
Vesti, 21.10.2020, 09:00 AM
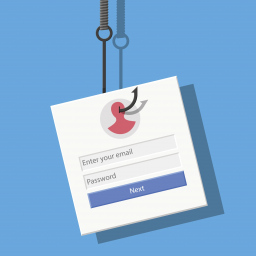
Amazon, Apple, Netflix, Facebook i WhatsApp su brendovi koje sajber-kriminalci najčešće biraju kada je reč napadima krađe identiteta i prevarama.
Facebook je ove godine bio najveći favorit sajber-kriminala za fišing napade. Nedavno je objavljeno da je u periodu od aprila do septembra ovde godine bilo 4,5 miliona pokušaja fišinga na Facebookovoj platformi.
Posle Facebooka, aplikacija WhatsApp je druga koju napadači najčešće zloupotrebljavaju za prevare ove vrste (3,7 miliona pokušaja fišinga), zatim Amazon (3,3 miliona pokušaja), Apple (3,1 milion pokušaja) i Netflix (2,7 miliona pokušaja).
Prema analizi koju je u utorak objavio Kaspersky, Googleovi servisi, YouTube, Gmail i Google Drive, zauzeli su šestu poziciju, sa ukupno 1,5 miliona pokušaja fišinga.
Treba napomenuti da mnogim od ovih veb servisa zaposleni u malim i srednjim preduzećima često pristupaju tokom rada, što potencijalno otvara rizike za osetljive korporativne podatke, upozorili su istraživači.
Facebookova neverovatna baza korisnika, više od 2,7 milijardi aktivnih korisnika mesečno, čini ovu platformu atraktivnom za sajber-kriminalce. To što Facebook ima pristup mnoštvu privatnih podataka korisnika, poput privatnih poruka, još jedan je razlog zašto napadači "vole" Facebook.
Ove nedelje objavljen je izveštaj koji je otkrio fišing napade na društvenu mrežu, odnosno na najmanje 450000 njenih korisnika koji su preko Messengera dobili link koji je izgledao kao link za YouTube video. Međutim, kada bi žrtve kliknule na link, bile bi preusmerene na više veb sajtova i na kraju bi završile na Facebook fišing stranici na kojoj su napadači prikupljali poverljive podatke žrtava.
Facebook je jedan od najčešće korišćenih veb servisa kada je reč o zaposlenima. Kaspersky je otkrio da su YouTube i Facebook dva glavna servisa kojima zaposleni u malim i srednjim preduzećima pristupaju sa uređaja firmi u kojima rade (Google Drive, Gmail i WhatsApp su odmah iza njih), što objašnjava “trend da su popularne aplikacije postale vredna platforma za prevarante“.
Sa druge strane, Facebook je takođe aplikacija koja je najčešće blokirana u kompanijama. Ostale najčešće blokirane aplikacije su Twitter, Pinterest, Instagram i LinkedIn.
Ipak, mesindžeri, servisi za deljenje fajlova ili email servisi obično se ne blokiraju, „verovatno zato što se često koriste za rad, kao i za lične potrebe“. Ove usluge, uključujući i Googleove usluge Gmail i Google Drive, često se i dalje koriste u ciljanim napadima sajber-kriminalaca.
Istraživači su rekli da bi kompanije trebalo da pripaze na nove popularne brendove, poput video aplikacije TikTok, sa velikim korisničkim bazama, na koje će prevaranti neizbežno hrliti zbog fišing napada i drugih prevara.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom
Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju
Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



