





 Pratite nas preko RSS-a
Zaustavljena kampanja širenja ransomwarea, kriminalci ostali bez zarade od 34 miliona dolara
Vesti, 09.10.2015, 01:00 AM
Internet je od ove nedelje malo bezbedniji a zasluge za to idu stručnjacima kompanije Cisco koji su izveli akciju protiv grupe sajber kriminalaca odgovorne za brojne infekcije ransomwareom do kojih je došlo zahvaljujući exploit alatu Angler. Ova grupa je odgovorna za kampanju distribucije ranosmwarea koja je bila tako velikih razmera, da bi kriminalci prema procenama stručnjaka do kraja godine zaradili više od 34 miliona dolara.
Exploit alat Angler je glavno oružje iz arsenala sajber kriminalaca, koje im pomaže da malverima inficiraju ranjive računare preko legitimnih ali kompromitovanih web sajtova, kao i sajtova koje kontrolišu sami kriminalci. U 60% slučajeva, malver instaliran u takvim napadima je CryptoWall ili TeslaCrypt ranosmware, malveri koji drže računare žrtava kao taoce, zahtevajući od korisnika inficiranih računara da plate da bi im bio vraćen pristup uređaju i/ili fajlovima.
Kriminalna grupa je koristila servere Limestone Networksa, provajdera cloud usluga, i tako uspela da stvori najveću platformu za distribuciju i isporuku ransomwarea koja je ikada viđena.
Ovi serveri nisu kompromitovani već kupljeni, pri čemu su kriminalci koristili ukradene kreditne kartice. Oni su na taj način kupili više od 815 servera, a kada su vlasnici ukradenih kreditnih kartica tražili povraćaj novca, Limestone Network je na kraju gubio oko 10000 dolara svakog meseca dok je trajala kampanja.
Zbog toga je Limestone isključio ove servere i dozvolio stručnjacima kompanije Cisco da pregledaju njihove logove kako bi zaustavili ovu kampanju.
Prema nalazima istraživača, napadači su koristili samo jedan server sa koga je isporučivan exploit alat Angler. Ovaj server je bio maskiran mrežom od 147 proxy servera instaliranih u kompromitovanoj infrastrukturi Limestone Networks.
Stručnjaci kompanije Cisco su prostom matematikom došli do zaključka da je ova kriminalna grupa mogla do kraja godine da zaradi između 30 i 60 miliona dolara da nije zaustavljena.
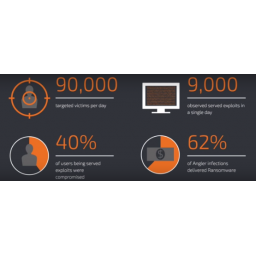
Prema podacima koje su analizirali istraživači, svakodnevno se sa Anglerom susretalo oko 90000 korisnika.
Uzimajući u obzir procenu da oko 40% korisnika koji se susretnu sa Anglerom bivaju zaraženi, to znači da je svakog meseca bilo zaraženo oko 529000 računara.
Ranija istraživanja govore da je 62% žrtava Anglera zaraženo ransomwareom i da je 2,9% onih koji na kraju plate prosečno 300 dolara.
To znači da su mesečni prihodi ove grupe bili oko 3 miliona dolara, i oko 34 miliona dolara godišnje, procene su istraživača Cisco.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



