





 Pratite nas preko RSS-a
Zbog straha od špijunaže, indijske vlasti savetovale trupe na granici da deinstaliraju kineske aplikacije
Vesti, 11.12.2017, 00:30 AM
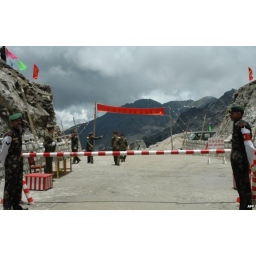
Indijsko Ministarstvo odbrane je savetovalo svoje trupe stacionirane na granici sa Kinom da deinstaliraju kineske aplikacije iz pametnih telefona.
U upozorenju upućenom trupama krajem novembra, indijske vlasti upozorile su vojnike da kineske aplikacije prenose korisničke podatke na servere locirane u Kini, i da kineska vlada može koristiti podatke prikupljene na taj način da bi odredila njihovu tačnu lokaciju preko granice.
U upozorenju je spisak od 42 Android i iOS aplikacije za koje indijske vlasti smatraju da ih treba ukloniti. Na spisku su poznate aplikacije kao što su Weibo, Wechat, UC Browser i CM Browser, ali i manje poznate kao što su UC News, MI Community, DU Privacy, Selfie City, Mail Master, MI Videocall-Xiaomi, Beautyplus i Nes Dog.
Indija i Kina su u sukobu još od rata koji je počeo još 1962., a povod je bio spor Indije i Kine oko granice na Himalajima u Arunačal Pradešu (ili južnom Tibetu, kako ga zovu Kinezi).
Upozorenje indijskog Ministarstva odbrane je namenjeno vojnicima koji su stacionirani u spornom području u severnoj Indiji, gde se još uvek javljaju sporadični sukobi, a poslednji se dogodio letos u regionu Doklam.
Indijske vlasti su ranije zabranile korišćenje kineskog hardvera u istom graničnom regionu, zabranjujući korišćenje Huawei i ZTE mrežne opreme. Međutim, uprkos tenzijama između dve zemlje, ne postoji opšta zabrana kineskih proizvoda u Indiji, niti indijskih proizvoda u Kini. Svaka zabrana kineskih proizvoda primenjuje se samo u pomenutom regionu.
Poslednjih godina, indijske vlasti su sve više zabrinute i zbog sajber špijunaže Pakistana.
Napetosti između Indije i Kine i Indije i Pakistana nisu ni blizu tenzija između Rusije i SAD, pogotovo nakon što su američki zvaničnici optužili rusku vladu da se mešala u predsedničke izbore 2016. godine, ali i nakon što je američko Ministarstvo odbrane zabranio upotrebu Kaspersky proizvoda na vladinim računarima, optužujući ruskog proizvođača antivirusa da sarađuje sa ruskim obaveštajnim službama pomažući im da kradu poverljive materijale.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



