





 Pratite nas preko RSS-a
Zdravstveni radnici uhapšeni zbog prodaje podataka o COVID-19 pacijentima
Vesti, 01.02.2021, 09:00 AM
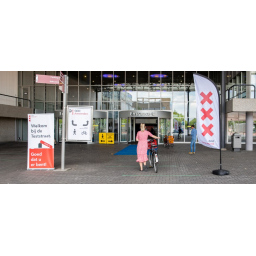
Holandska policija uhapsila je dva radnika Službe za javno zdravlje (GGD) zbog navodne krađe podataka o COVID-19 pozitivnim pacijentima, koje su osumnjičeni navodno nudili na prodaju na internetu raznim sajber-kriminalcima.
Hapšenja su usledila nakon što je lokalna medijska kuća RTL Nieuws otkrila lične podatke iz dva sistema GGD-a, koji čuvaju informacije o pacijentima pozitivnim na COVID-19, kako se prodaju u aplikacijama poput Telegrama.
Policija je saopštila da je GGD prijavila krađu ličnih podataka iz svojih sistema 22. januara.
„Tim za sajber-kriminal policije Centralne Holandije odmah je započeo istragu“, navodi se u policijskom izveštaju. „Ova istraga je ubrzo dovela do dvojice zaposlenih u GGD call centru. Osumnjičeni su u subotu uveče bili u Amsterdamu, gde su uhapšeni i smešteni u pritvor.”
Uhapšeni su jedan 21-godišnjak i jedan 23-godišnjak a policija im je prilikom pretresa njihovih stanova zaplenila računare.
Istraga je u toku, a vlasti nisu odbacile mogućnost novih hapšenja. U policijskom izveštaju se navodi da su među ličnim podacima koje su osumnjičeni prodavali imena, datumi rođenja i adrese pacijenata.
Istraga RTL Nieuws otkrila je da su privatni podaci mesecima nuđeni na prodaju u velikim čet grupama, uključujući Snapchat i Wickr, po cenama koje se za određene osobe kreću između 30 i 50 evra.
„Od nekoga ćete dobiti kućnu i e-mail adresu, telefon i broj socijalnog osiguranja“, objasnio je RTL Nieuws. „Ostali nalozi nude velike skupove podataka koji sadrže privatne podatke desetina hiljada Holanđana. Kriminalci za to naplaćuju hiljade evra.“
Krađa podataka i ilegalna trgovina informacijama naterala je GGD da sprovede dodatne mere bezbednosti, uključujući i zahtev od svakog zaposlenog da potpiše ugovor o poverljivosti i preda “sertifikat o dobrom ponašanju”.
Ovaj incident može imati ozbiljne pravne i finansijske posledice po GGD, jer je u pitanju ozbiljno narušavanje privatnosti i bezbednosti podataka i pacijenata, ocenila je holandska Agencija za zaštitu podataka koja je odmah zatražila objašnjenje od GGD-a.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



