





 Pratite nas preko RSS-a
Žrtve ransomwarea Dharma mogu da odahnu, dostupni su besplatni alati za dešifrovanje fajlova
Vesti, 07.03.2017, 00:30 AM
Neko ko se potpisuje sa "gektar" objavio je na forumu tehničke podrške sajta BleepingComputer.com link za Pastebin gde se, prema njegovim tvrdnjama, mogu naći ključevi za dešifrovanje fajlova koje je šifrovao ransomware Dharma.
Ne zna se ko je "gektar" i zašto je to uradio, kao ni kako su ti ključevi našli u njegovim rukama, ali postoje indicije da je on imao pristup izvornom kodu ransomwarea.
Bez obzira na to ko stoji iza ovog nadimka i kakvi su njegovi motivi, ključevi su pravi, a to je ono što je jedino važno za žrtve. Istraživači iz kompanija Kaspersky Lab i ESET su proverili ove ključeve, i prema njihovim rečima, oni funkcionišu.
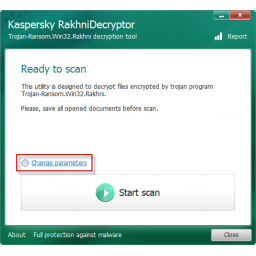
Ove kompanije su ažurirale svoje alate, Kaspersky RakhniDecryptor (link za preuzimanje alata) i ESET Crysis decyptor (link za preuzimanje alata), koji sada uključuju i ključeve za dešifrovanje fajlova koje je "zarobio" ransomware Dharma.
Dharma je prvi put primećen u novembru prošle godine. Reč je o ransomwareu koji je baziran na kodu jednog starijeg ransomwarea poznatog pod nazivom Crysis.
Fajlovi koje je šifrovao Dharma imaju ekstenziju [email_adresa].dharma, tako da žrtve lako mogu da prepoznaju koji je malbver odgovoran za to što ne mogu da pristupe svojim fajlovima. Email adresa u ekstenziji je ona preko koje žrtve mogu kontaktirati napadače.
Zanimljivo je da su u novembru takođe procureli ključevi za dešifrovanje ransomwarea Crysis.
Prevencija je najbolji lek, ali ako vam se nekako ipak dogodi infekcija bilo kojim ransomwareom i ako ne želite da plaćate kriminalcima, sačuvajte šifrovane fajlove, jer u nekom trenutku se ključevi, kao u ovom slučaju, mogu pojaviti i tako besplatno možete vratiti svoje fajlove.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



