





 Pratite nas preko RSS-a
mac OS High Sierra ima bezbednosni propust, evo privremenog rešenja
Vesti, 29.11.2017, 08:30 AM
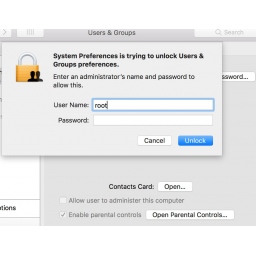
Bag u najnovijoj verziji macOS High Sierra omogućava korisnicima da kreiraju root nalog bez lozinke. Problem sa ovim bagom je to što to isto može uraditi bilo ko, ali uz jedan uslov.
Da bi napadač iskoristio ovaj bag neophodno je da vlasnik računara ostavi svoj Mac otključanim i bez nadzora.
To je sve što je potrebno napadaču koji sa nekoliko klikova može da kreira "root" nalog koji kasnije može da iskoristi za pristup ranjivom uređaju. Root nalog može biti iskorišćen i za daljinsko prijavljivanje na uređaj.
"Root" nalog je u stvari nalog sa privilegijama za čitanje i pisanje za više oblasti sistema, uključujući i fajlove u drugim korisničkim nalozima macOS. "Root" korisnik je podrazumevano onemogućen. Ali ako se prijavite na Mac sa administatorskim nalogom, možete omogućiti root korisnika, a zatim se prijaviti kao root korisnik. Ovakav nalog nije predviđen za rutinsku upotrebu.
Kako bag funkcioniše? Treba otvoriti prozor System Preferences, zatim kliknuti na Users & Groups, kliknuti na ikonu katanca u donjem levom uglu prozora, ukucati "root" u polje za korisničko ime, postaviti kursor u polje za lozinku, i više puta pritisnuti dugme Unlock sve dok se ne kreira root nalog bez lozinke. Napadač koji uspe u tome, može iskoristiti kasnije taj nalog za prijavljivanje na računar.
Bag utiče na macOS High Sierra 10.13.1 i 10.13.2 Beta. Korisnici mogu sprečiti ovakav napad tako što će sami kreirati "root" nalog kome će dodeliti svoju lozinku. Ovo sprečava da neko drugi kreira još jedan root nalog.
Bag je otkrio turski programer Lemi Orhan Ergin koji je preko Twittera javno kontaktirao Appleovu podršku koju je tako i obavestio o bagu.
Apple je objavio saopštenje u kome se kaže da kompanija radi na ažuriranju koje će rešiti ovaj problem. Kompanija je ponudila korisnicima detaljno uputstvo kako da spreče zloupotrebu ovog baga.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



