





 Pratite nas preko RSS-a
Cryptowall se vratio: 12. januara počela distribucija nove verzije malvera
Opisi virusa, 15.01.2015, 07:26 AM
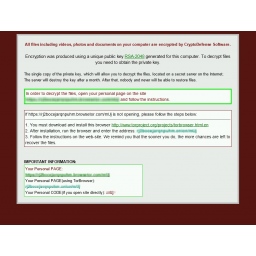
Cryptowall se vratio - stručnjaci upozoravaju da je distribucija nove verzije ozloglašenog ransomwarea počela 12. januara.
Poznati bezbednosni istraživač koji koristi nadimak Kafeine kaže da se malver vratio posle skoro dva meseca pauze tokom koje nije bilo distribucije ovog malvera. To potvrđuju i istraživači Microsofta koji za Cryptowall koriste naziv Crowti.
Cryptowall 3.0 je destruktivan kao i prethodne verzije. Ovaj sofisticirani ransomware jakim kriptografskim algoritmom šifruje fajlove na računarima koje zarazi i zatim zahteva od žrtava da plate za dešifrovanje fajlova.
Glavni ciljevi nove verzije malvera su korisnici u SAD i Evropi.
Kriminalci koji stoje iza ovog ranosmwarea na početku od žrtava traže 500 dolara koji treba da budu isplaćeni bitcoinima, a zatim se taj iznos udvostručuje ako žrtva ne plati u roku od nedelju dana.
Nova verzija malvera usmerava žrtve na sajt na kome mogu da plate ključeve za dešifrovanje preko dve anonimne mreže - Tor i I2P (Invisible Internet Project).
U zavisnosti od toga gde se nalazi žrtva, malver na različitim jezicima prikazuje poruku o otkupu i uputstvo koje žrtva treba da sledi.
Cryptowall obično inficira računare na tri načina: putem spam emailova sa atačmentom, u drive by download napadima u kojima se iskorišćavaju ranjivosti u neažuriranim dodacima za browsere ili tako što ga preuzimaju drugi malveri koji su već prisutni na računarima.
Najnovija verzija malvera za sada pretežno koristi druge dve metode distribucije.
Korisnici zaraženih računara nemaju mnogo izbora ako nemaju backup zarobljenih fajlova. Oni mogu platiti kriminalcima otkup za njih, ali nema garancije da će im kriminalci dati obećani ključ za dešifrovanje fajlova i da će on raditi.
Stručnjaci su protiv plaćanja jer to ohrabruje kriminalce i njihov biznis, ali nema sumnje da nekim žrtvama ovog malvera zarobljeni fajlovi vrede dovoljno da se odluče da ipak plate otkup.
Korisnici treba da redovno prave backup svojih fajlova i to na uređaju koji nije povezan sa računarom i mrežom, da bi sprečili da malveri kao što je Cryptowall dođu do backupa. To je jedini način da iz susreta sa Cryptowall ransomwareom izađete kao pobednik.
Detaljne analize nove verzije ransomwarea Cryptowall možete naći na blogu Microsoftovog Centra za zaštitu od malvera i na Kafeineovom blogu.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



