





 Pratite nas preko RSS-a
Kriminalci zloupotrebili kod ransomwarea Hidden Tear koji je objavljen iz ''edukativnih razloga''
Opisi virusa, 20.01.2016, 01:00 AM
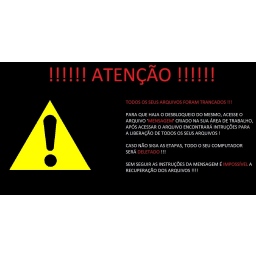
Prošlog avgusta, turski istraživač Utku Sen objavio je na GitHub kod svog ransomwarea koga je napravio iz "edukativnih razloga".
Ransomware je nazvan Hidden Tear, i prema rečima njegovog tvorca, on je bio mamac za autore ransomwarea koji je trebalo da ih privuče da koriste njegov kod umesto da napišu svoj.
Trik je bio u tome što Hidden Tear sadrži kriptografski propust koji bi omogućio turskom istraživaču da kasnije dešifruje fajlove ako se dogodi da neko iskoristi njegov kod.
Izgleda da se na kraju to i dogodilo - neko je to uradio, i napravio ransomware koga su istraživači kompanije Trend Micro nazvali RANSOM_CRYPTEAR.B.
Oni koji su to uradili su u periodu između 15. septembra i 17. decembra prošle godine preoteli jedan web sajt iz Paragvaja i iskoristili ga da bi preusmeravali korisnike na web sajt na kome je posetiocima nuđeno lažno ažuriranje za Flash Player.
Korisnici koji bi naseli na ovu prevaru, preuzeli bi ažuriranje i ubrzo posle pokretanja fajla, u roku od nekoliko minuta, njihovi računari su bili zaraženi kripo-ransomwareom koji šifruje većinu fajlova na računaru.
Loša vest je da su autori ransomwarea nekako izmenili originalni kod Hidden Tear ransomwarea tako da se enkripcijski ključ nikada ne šalje na njihove komandno-kontrolne servere.
Ali to nije bitno autorima ransomwarea koji bez obzira na to traže 500 dolara u bitcoinima, na ime otkupa.
Čak i sa tajnim backdoorom u enkripcijskom algoritmu Hidden Teara, turski istraživač ne bi mogao da uradi ništa jer je enkripcijski ključ izgubljen.
Ovo nije prvi ovakav slučaj. Prošlog novembra, verzija ransomwarea Power Worm je takođe uspela da izgubi svoj enkripcijski ključ, trajno zaključavajući fajlove korisnika.
Međutim, Utku Sen se oglasio na Twitteru i rekao da on veruje da bi mogao da dešifruje fajlove kada bi mu Trend Micro poslao malver. On tvrdi da lokacija ključa za dešifrovanje nije bitna, i da fajlove može da dešifruje i bez ključa.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke

Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar

Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška

Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



