





 Pratite nas preko RSS-a
Malver Soraya krade informacije o platnim karticama sa POS uređaja i kućnih računara
Opisi virusa, 04.06.2014, 09:02 AM
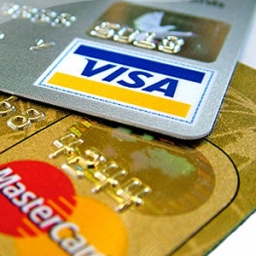
Kućni računari i POS (point-of-sale) uređaji mete su napada nedavno otkrivenog malvera koji je već kompromitovao na hiljade platnih kartica, uglavnom onih koje su izdate u SAD.
Istraživači firme Arbor Networks 23. maja otkrili su malver nazvan Soraya, koji kombinuje metode POS malvera Dexter i poznatog Trojanca Zeus čija su meta Windows računari.
Nijedna od dve tehnike koje koristi Soraya nije nova, ali one nikada nisu viđene u istom malveru, kažu u Arbor Networks.
Soraya koristi “memory scraping” taktiku koju obično koriste malver koji ciljaju na POS sisteme, napadajući RAM POS uređaja. Malver koristi i taktiku krađe podataka iz web formi koji se šalju web sajtovima, uključujući informacije o platnim karticama i lozinke.
Istraživači Arbor Networks kažu da se malver Soraya verovatno pojavio u martu ove godine, od kada je kompromitovao na hiljade platnih kartica, i to uglavnom kartica izdatih u američkoj državi Ajdaho. Zemlje porekla ostalih kompromitovanih kartica su Kostarika, Kanada, Južnoafrička republika, Brazil, Rusija, Velika Britanija, Poljska, Meksiko i Panama. Skoro 64% kompromitovanih kartica su debitne kartice, a 35% kreditne kartice.
Autor malvera Soraya je za sada nepoznat a nepoznato je i kako se malver distribuira.
Više tehničkih detalja o ovom malveru možete naći na blogu Arbor Networks.

Izdvojeno
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke

Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar

Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška

Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Reaper: novi malver za macOS zaobilazi Appleove zaštite i krade lozinke i kripto novčanike
Istraživači kompanije SentinelOne upozorili su na novu pretnju pod nazivom Reaper, infostealer malver za macOS koji se predstavlja kao legitimno sis... Dalje
Pratite nas

Nagrade


Prijatelji



