





 Pratite nas preko RSS-a
Nova verzija ransomwarea Locky šifrovanim fajlovima dodaje ekstenziju .lukitus
Opisi virusa, 17.08.2017, 10:30 AM
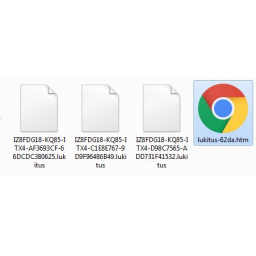
Nova verzija poznatog ransomwarea Locky koristi ekstenziju .lukitus za fajlove koje šifruje. Dakle, ako imate šifrovane fajlove sa ovom ekstenzijom, krivac je Locky a ne ransomware Lukitus.
Ova verzija se trenutno širi preko spam emailova sa naslovom < No Subject > ili Emailing - CSI-034183_MB_S_7727518b6bab2, koji sadrže zip ili rar fajl sa JS fajlovima. Kada se ovi JS fajlovi pokrenu, oni preuzimaju izvršni fajl Lockyja sa njegovog sajta.
Kada se taj fajl pokrene, Locky skenira računar i traži fajlove koje šifruje i čiji naziv menja a zatim mu dodaje ekstenziju .lukitus. Tako će fajl 1.png kada se šifruje imati naziv E87091F1-D24A-922B-00F6B112-72BB7EA6EADF.lukitus.
Kada se završi sa šifrovanjem, uklanja se preuzeti izvršni fajl i zatim prikazuje poruka o otkupu sa informacijama kako ga je moguće platiti. Za ovu verziju Lockyja, obaveštenja o otkupu imaju naziv lukitus.htm i lukitus.bmp.
Kriminalci traže oko 2000 dolara na ime otkupa, koji treba da bude plaćen bitcoinima.
U ovom trenutku nije moguće besplatno dešifrovati fajlove koje je šifrovao Locky i koji imaju ekstenziju .lukitus.
Jedini način da vratite fajlove je iz backupa, ako ga imate, ili preko Shadow Volume kopija, ako baš imate sreće jer novi Locky uklanja ove kopije, ali u retkim slučajevima infekcije to mu ne uspeva.
Da biste se zaštitili od Lockyja ili bilo kog drugog ransomwarea, važno je da se držite nekih dobrih navika koje su u vezi bezbednosti računara i podataka. Backup može biti spasonosno rešenje, kao što vidimo. Ali pre nego što se desi katastrofa, dobro bi bilo da ne otvarate priloge u emailovima koje ste dobili od nepoznatih. Čak i ako je email poslao neko poznat, proverite sa njim lično da li je poslao takav email. Ažurirajte operativni sistem i programe, possebno Javu, Flash i Adobe Reader. I poslednje, ali ne najmanje važno - obezbedite pouzdan antivirus.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



