





 Pratite nas preko RSS-a
Novi ransomware Hitler briše fajlove na inficiranom računaru
Opisi virusa, 10.08.2016, 08:00 AM
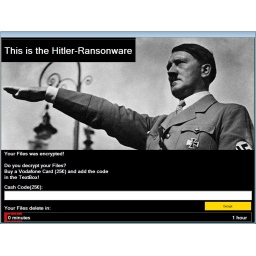
Stručnjak kompanije AVG Jakub Krustek otkrio je novi malver originalnog naziva Hitler Ransomware. Autoru ransomwarea se potkrala greška pa je naziv malvera pogrešno napisan - Hitler Ransonware.
Hitler briše fajlove što govori o tome da je ransomware delo ne naročito veštog programera, i to najverovatnije nekog ko govori nemački.
Ransomware na zaključanom ekranu prikazuje fotografiju Hitlera i tvrdi da su fajlovi šifrovani. Od žrtve ransomware traži da unese kod za 25 evra vrednu Vodafone karticu i tako plati za dešifrovanje fajlova.
Ransomware izgleda kao probna verzija i zapravo ne radi ono što tvrdi da radi - uopšte ne šifruje fajlove. Umesto toga, malver uklanja ekstenzije za sve fajlove u različitim folderima, prikazuje zaključani ekran, i tajmer koji odbrojava 60 minuta.
Pošto ovo vreme istekne, pojavljuje se BSOD (Blue Screen of Death), ransomware restartuje računar, briše sve fajlove u folderu User Profile.
Do infekcije dolazi kada korisnik dva puta klikne na izvršni fajl koji dolazi u paketu sa drugim programima. To će izvršiti batch fajl koji uklanja sve ekstenzije za fajlove u određenim folderima i koji ekstrahuje tri fajla: chrst.exe, ErOne.vbs i firefox32.exe u folderu Temp. Fajl firefox32.exe će biti zatim kopiran u folder Common Startup tako da se on automatski pokreće posle restartovanja.
Zatim se izvršava ErOne.vbs, koji prikazuje grešku: “The file could not be found!” Ovo treba da ubedi korisnika da fajl ima grešku. Chrst.exe je ustvari ransomware, koji prikazuje zaključani ekran sa tajmerom i upozorenjem da će fajlovi biti obrisani u roku od sat vremena.
Kako izgleda napad ransomwarea Hitler pogledajte u videu koji je objavio srpski istraživač GrujaRS.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer
Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



