





 Pratite nas preko RSS-a
Novi trojanac ''Jupyter'' krade korisnička imena i lozinke iz Chromea i Firefoxa
Opisi virusa, 17.11.2020, 09:00 AM
Istraživači iz firme Morphisec otkrili su novog trojanca u mreži neimenovane visokoškolske ustanove u SAD, za koga kažu da je aktivan od maja ove godine.
Trojanac koji je nazvan Jupyter, dizajniran je prvenstveno za krađu podataka iz Chromiuma, Firefoxa i Chromea, a pored toga, napadačima obezbeđuje ulaz u kompromitovane sisteme, izvršavanje komandi, kao i mogućnost da preuzimaju i pokreću dodatne malvere.
Jupyter je maskiran u zipovani fajl, često koristi Word ikone i nazive koji izgledaju tako da se stiče utisak da ih hitno treba otvoriti (na primer, važni dokumenti, detalji o putovanju ili povećanju plate).
Kada se instalacioni fajl pokrene, instaliraće se legitimni alati da bi se sakrio pravi cilj instalacije - da se u privremenim folderima u pozadini preuzima i pokreće maliciozni instalacioni program.
Kada se instalira, Jupyter krade informacije, uključujući korisnička imena, lozinke, automatska dovršavanja, istoriju pregledanja i kolačiće, i sve te podatke šalje na server pod kontrolom napadača.
Analiza malvera je pokazala da njegov autor neprestano menja kod da bi prikupio više podataka, ali i da bi otežao otkrivanje.
Nije jasan motiv za krađu informacija, ali bi one mogle biti iskorišćene za dobijanje dodatnog pristupa mrežama za dalje napade i krađu vrlo osetljivih podataka. Takođe, podaci kao što su korisnička imena i lozinke, kao i backdoor pristup sistemima, mogli bi se prodati drugim sajber kriminalcima.
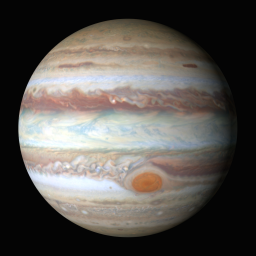
Istraživači smatraju da malver potiče iz Rusije, a dokaz za to su serveri sa kojima komunicira malver a koji se nalaze u Rusiji, ali i pretraga slike planete Jupiter u admin panelu malvera koja otkriva da je originalna slika sa jednog ruskog foruma. Na ovoj slici piše Jupyter, što je pogrešno napisan naziv planete na engleskom.
Prema rečima istraživača Morphiseca, ono što zabrinjava je to što je više od 6 meseci stopa detekcije na VirusTotalu za instalacioni zip fajl malvera 0%, što navodi na pitanje koliko je sistema do sada moglo da se zarazi ovim trojancem.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



