





 Pratite nas preko RSS-a
Povratak VBA malvera
Opisi virusa, 07.10.2015, 00:00 AM
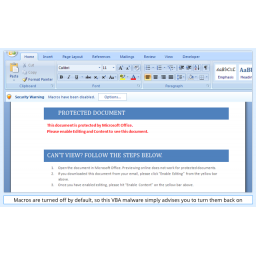
VBA malveri su daleko od izumiranja. Šta više, istraživači Sophosa su nedavno objavili da se svakog dana otkrije između 50 i 100 novih uzoraka VBA malvera.
VBA (Visual Basic for Applications) je Microsoftova implementacija Visual Basica koja je ugrađena u mnoge programe kompanije, uključujući i Office, i koja se koristi za automatizovane zadatke.
Međutim, ako je VBA kod maliciozan i ukoliko se, na primer, ubaci u Word fajl, on će se pokrenuti automatski kada se fajl otvori.
Da stvari budu još gore, napadači ne moraju mnogo da znaju o tome kako napraviti VBA malver, jer na internetu mogu kupiti templejtovi malvera i prilagoditi individualnim potrebama kriminalaca.
VBA deluje kao malveri koje zovemo downloaderi. VBA se povezuje sa serverom koji je pod kontrolom napadača i na računar preuzima EXE fajlove ne pitajući korisnika za to.
VBA malver je jednostavan način da se krišom isporučuju malveri, kao što su Dridex koji krade informacije sa zaraženog računara ili bankarski trojanac Zbot ili ransomware CryptoWall.
“Korisnici koji ne bi ni u snu otvorili .EXE fajlove koje dobiju putem emaila mogli bi da otvore .DOC i .DOCX fajlove (Word dokumenti), čak i one neočekivane koji bi mogli sadržati isto tako neočekivane VBA programe”, kaže Pol Daklin iz Sophosa. Zato ne čudi zbog čega kriminalci i dalje koriste ove programe.
Ipak, oni pokušavaju da sa nekim novinama prevare još više korisnika i da otežaju antivirusima i istraživačima otkrivanje i analizu.
Da bi to postigli, kriminalci pakuju VBA malver u dokumenta .XML, .MHTML, .RTF, ili .PDF. Pored toga, oni kodiraju maliciozni kod i namerno ga “komplikuju” da bi otežali otkrivanje.
Srećom, korisnici se lako mogu zaštititi od VBA malvera onemogućavanjem VBA makroa u Wordu i drugim programima koji bi mogli biti napadnuti.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer
Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



