





 Pratite nas preko RSS-a
Ransomware 7ev3n zaključava ekran, šifruje fajlove i traži 5000 dolara da ih vrati
Opisi virusa, 29.01.2016, 01:30 AM
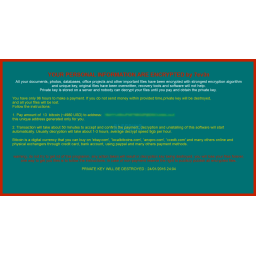
Prošle nedelje otkriven je novi ransomware koji od žrtava traži neverovatnih 13 bitcoina (oko 5000 dolara) da bi im dešifrovao fajlove koje je šifrovao.
Novi ransomware, nazvan 7ev3n, kombinuje taktike starijih ranosmwarea sa taktikama novijih kripto-ransomwarea da bi primorao korisnike da plate kako bi im otključao računar i dešifrovao fajlove.
Kada su se ransomwarei prvi put pojavili, oni nisu šifrovali fajlove kako to čine savremeni ransomwarei. U većini slučajeva, stari ransomwarei prikazivali su poruku koja bi prekrila ceo ekran i tako onemogućavala korisnika da koristi programe i funkcije operativnog sistema.
Sa pojavom modernih kripto-ransomwarea, odustalo se od taktike onemogućavanja korisnika da koristi operativni sistem, jer je sa šifrovanim fajlovima tako nešto bilo nepotrebno, s obzirom da korisnik ionako ne može da koristi fajlove sa inficiranog računara.
Skoro svi kripto-ransomwarei šifruju fajlove i ostavljaju obaveštenje o otkupu u formi .txt ili .html fajla u folderima u kojima se nalaze šifrovani fajlovi. Često se u slučaju infekcije ransomwareom može videti da je promenjena pozadina ekrana ili da se prikazuje pop-up prozor preko ekrana, ali korisnik se ne sprečava da koristi programe.
Ideja je da se korisniku omogući da se poveže na internet, da registruje Bitcoin nalog i da plati traženi otkup.
Ali 7ev3n je jedinstven i neobičan, najpre po tome što traži otkup koji većina korisnika verovatno nije u mogućnosti da plati.
Drugo, ransomware koristi trikove stare škole ransomwarea i blokira računar. On to postiže koristeći kombinaciju .bat fajlova koji menjaju registry ključeve i onemogućavajuči korišćenje F1, F10, F3, F4, Enter, Escape, Left Alt, Left Ctrl, Right Alt, Right Ctrl, Right Shift, Left Windows, Right Windows, Num Lock i Tabs tastera.
Bez ovih tastera, skoro je nemoguće skloniti obaveštenje o otkupu sa ekrana, bar kada je reč o korisnicima koji nemaju veliko znanje o računarima. Čak i da plate otkup, većina korisnika bi morala da angažuje stručnjaka da vrati računar u stanje pre infekcije a zatim i fajlove.
Za one koji bi se snašli, Bleeping Computer je objavio uputstvo kako da uklone obaveštenje o otkupu sa ekrana. Da bi dešifrovali fajlove, korisnici će ipak morati da plate kriminalcima, jer za sada nema načina da se besplatno dešifruju fajlovi.
Na sreću, samo jedan korisnik je prijavio infekciju ovim ransomwareom, ali njegov slučaj je interesantan jer je ransomware inficirao Windows server i odatle se širio na druge računare.
Kako prepoznati infekciju ransomwareom 7ev3n? Jednostavno - svim šifrovanim fajlovima je promenjen naziv dodavanjem .r5a ekstenzije.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer
Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



