





 Pratite nas preko RSS-a
Ransomware Chimera preti žrtvama da će na internetu objaviti njihove fajlove
Opisi virusa, 06.11.2015, 00:30 AM
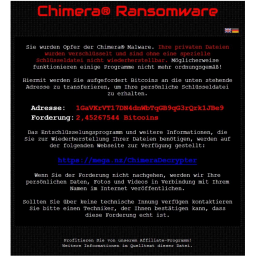
Istraživači iz firme Botfrei otkrili su novi ransomware Chimera koja kombinuje taktike scarewarea i enkripciju fajlova, preteći žrtvama da će na internetu objaviti njihove lične fajlove ako u određenom roku ne plate otkup.
U ovom trenutku Chimera je pretnja samo korisnicima u Nemačkoj, a mete su uglavnom kompanije.
Ransomware se širi preko emailova koje napadači šalju žrtvama, i koji sadrže link za Dropbox web stranicu. Korisnici koji kliknu na link inficiraju svoj računar ransomwareom Chimera.
Chimera šifruje fajlove na računaru i traži od žrtava da plate 2,45 bitcoina (630 evra) da bi im fajlovi bili vraćeni u početno stanje.
To je inače uobičajeno za infekcije kripto-ransomwareom. Ono što nije uobičajeno je da osim šifrovanja fajlova i ucenjivanja žrtava da plate otkup, Chimera zastrašuje korisnike inficiranih računara prikazujući im upozorenje da će se, ukoliko ne plate, njihovi podaci naći na internetu.
Istraživači kažu da je ovo samo prazna pretnja i da za sada nema dokaza da su kriminalci krali podatke sa inficiranih računara ili da su lične podatke žrtava objavljivali na internetu.
Tehnički gledano, autori ransomwarea bi mogli da smisle kako da ukradu podatke korisnika i da ih zatim objave na internetu, ali to je prilično nepraktičan scenario jer bi na taj način ostavili više tragova na internetu koji istražne organe mogu dovesti do njih.
Objavljivanje fajlova nije opcija, zbog toga što bi to značilo da sajber kriminalcima treba veliki prostor za skladištenje ukradenih podataka, a istovremeno bi time privukli veliku pažnju što nije u njihovom interesu.
Njihov jedini interes je da nateraju žrtve da plate, a zastrašivanje bi moglo da pomogne ostvarenju tog cilja.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer
Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



