





 Pratite nas preko RSS-a
Trojanac Ransomcrypt, malver sa savešću
Opisi virusa, 11.03.2014, 09:20 AM
.jpg)
Kriminalci nisu baš poznati kao ljudi koji imaju savest. To isto važi i za kriminalce koji stoje iza malvera. I autori ransomware-a, malvera koji šifruju podatke korisnika, nemaju problema sa savešću i moralnim aspektom svog "biznisa". Oni svojim žrtvama ne ostavljaju mnogo izbora osim da za svoje “zarobljene” fajlove plate otkup kako bi im bili vraćeni dešifrovani.
Zato je pristup koji imaju autori malvera Trojan.Ransomcrypt.G neobičan. Nema sumnje da su autori malvera kriminalci, kao i svi drugi koji stoje iza ovakvih prevara, ali izgleda da imaju neke principe koji nisu uobičajeni u svetu sajber kriminala, kažu stručnjaci kompanije Symantec koji su analizirali ovaj malver.
Naime, autori Trojanca Ransomcrypt nude žrtvi besplatno dešifrovanje fajlova posle mesec dana od momenta infekcije računara, u slučaju da žrtva ne odluči da ranije plati otkup.
“P. S. Upamtite, mi nismo prevaranti. Nama ne trebaju vaši fajlovi.Ako želite, možete dobiti besplatno dekriptor posle mesec dana. Samo pošaljite zahtev odmah nakon infekcije. Svi podaci biće u potpunosti ponovo vraćeni. Vaša garancija - dešifrovani uzorci i pozitivne povratne informacije od ranijih korisnika.”
Ovo je deo poruke kriminalaca korisniku zaraženog računara koja se nalazi u txt dokumentu pod nazivom “how to get data”.
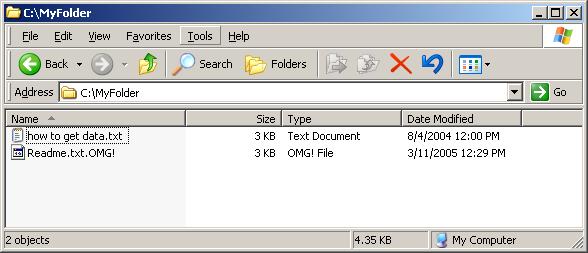
Po svemu ostalom Trojanac Ranomcrypt je tipičan ransomware koji šifruje fajlove na zaraženom sistemu. Trojanac sadrži dugu listu ekstenzija fajlova koje treba šifrovati. Šifrovani fajlovi dobijaju od Trojanca dodatnu ekstenziju .OMG! Na primer, ako je šifrovan fajl hello.doc, on će biti preimenovan u hello.doc.OMG!.
Gore spomenuti fajl pod nazivom “how to get data.txt” sadrži instrukcije kako povratiti podatke. Korisnik treba da pošalje email hakerima sa tekstualnim fajlom i nekim šifrovanim fajlovima u prilogu. Hakeri će odgovoriti i poslati dešifrovane fajlove i uputstvo kako doći do alata za otključavanje koji korisnik treba da upotrebi da bi dešifrovao ostale fajlove.
Korisnici ne bi trebalo da plaćaju kriminalcima za dešifrovanje fajlova ni u ovom ni u bilo kom drugom slučaju, kažu stručnjaci. Instaliran antivirusni softver na računaru i backup fajlova su pravi odgovor na ovakve pretnje.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer
Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke
Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar
Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška
Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



