





 Pratite nas preko RSS-a
Zepto je ime nove verzije ransomwarea Locky
Opisi virusa, 06.07.2016, 08:30 AM
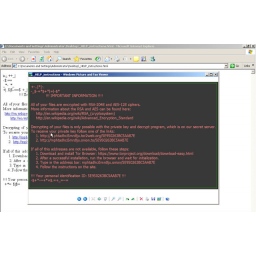
Nova verzija ransomwarea Locky koja je nazvana “Zepto”, zbog ekstenzije .zepto koju dodaje šifrovanim fajlovima primećena je pre nešto više od nedelju dana u spam emailovima koji stižu na email adrese korisnika iz celog sveta.
Emailovi su naslovljeni različito, tako da potencijalna žrtva stekne utisak da sadrže neki račun, ili finansijski izveštaj ili kopiju dokumenta koju je navodno primalac emaila tražio.
Naziv .zip fajla koji se nalazi u emailu je kombinacija korisničkog imena koje je deo email adrese i nasumično izabranih brojeva. Isto korisničko ime se koristi uz obraćanje korisniku sa “dragi” i “zdravo”.
Zip fajl sadrži maliciozni JavaScript fajl. Kada se pokrene, on preuzima ransomware Zepto sa komandno-kontrolnog servera i pokreće ga.
Preuzeti ransomware istog časa započinje šifrovanje fajlova i na kraju prikazuje obaveštenje koje sadrži uputstvo za žrtvu kako da pomoću Tor Browsera poseti jedan .onion sajt da bi tamo saznala kako da plati otkup.
Locky, a samim tim i njegov naslednik Zepto, mogu da šifruju veliki broj različitih vrsta fajlova koje nađu na hard diskovima, ali i na USB i prenosivim diskovima i šerovanim folderima u lokalnoj mreži (čak i ako su “unmapped”), kao i u Dropbox folderima.
Nažalost, još uvek nema alata za dešifrovanje fajlova koje je šifrovao Zepto.
Plaćanje otkupa (oko 0,5 bitcoina) moglo bi žrtvama da vrati njihove fajlove, ali nema garancije za to. Druga mogućnost je backup šifrovanih fajlova, jer će se možda u bliskoj budućnosti pojaviti neko rešenje.

Izdvojeno
MovieReaper se širi preko torrenta filma „Odiseja“
Istraživači kompanije Kaspersky otkrili su novu kampanju u kojoj se malver MovieReaper širi preko kompromitovanog repozitorijuma torrent fajlova. M... Dalje
ClickFix napadi šire novi Mac malver AmnesiaStealer

Istraživači kompanije Jamf otkrili su novi malver za macOS pod nazivom AmnesiaStealer, koji se širi pomoću ClickFix napada i može da krade lozink... Dalje
Novi macOS malver CrashStealer predstavlja se kao Apple alat za prijavu grešaka i krade lozinke

Bezbednosni istraživači upozoravaju na novi macOS malver pod nazivom CrashStealer, koji se predstavlja kao Apple-ov alat za prijavu grešaka kako bi... Dalje
Microsoft upozorava na GigaWiper, malver koji prvo špijunira, a zatim uništava računar

Microsoft je objavio detalje o novom destruktivnom Windows malveru nazvanom GigaWiper, koji napadačima omogućava daljinski pristup zaraženim račun... Dalje
Scareware prevara CypherLoc: lažna upozorenja i prevaranti koji se predstavljaju kao tehnička podrška

Istraživači kompanije Barracuda upozorili su na novu scareware prevaru pod nazivom „CypherLoc“, koja koristi iskačuće prozore i lažn... Dalje
Pratite nas

Nagrade


Prijatelji



