





 Pratite nas preko RSS-a
Facebook omogućio korišćenje fizičkog sigurnosnog ključa za bezbedno prijavljivanje na Facebook nalog
Društvene mreže, 27.01.2017, 11:00 AM
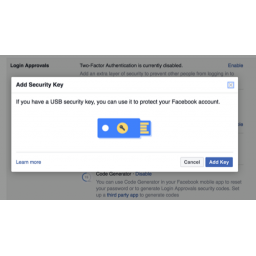
Facebook već izvesno vreme nudi korisnicima opciju dvofaktorne autentifikacije ("Login Approvals", "Odobravanja prijavljivanja"). Svaki put kada se korisnici, koji se odluče da koriste ovu opciju, prijavljuju na Facebook sa novog uređaja ili iz novog browsera, od njih se traži da osim svoje lozinke unesu i sigurnosni kod koji su dobili u SMS poruci koju je poslao Facebook.
Ima nekoliko načina na koje možete dobiti kodove za prijavljivanje. Podrazumevani način je da ih dobijate preko SMS poruka.
Ako ne želite da delite svoj broj telefona sa Facebookom, društvena mreža vam pruža dodatne mogućnosti. Prva je da dobijete 10 kodova za prijavljivanje koje možete odštampati ili sačuvati na neki drugi način tako da ih možete iskoristiti kada vam budu potrebni. Druga mogućnost je da kod dobijete direktno od Facebookove aplikacije.
"Većina ljudi dobija svoj sigurnosni kod za odobravanje prijavljivanja iz SMS poruke ili pomoću Facebook aplikacije koja generiše kod direktno na njihovim telefonima. Ove opcije rade prilično dobro za većinu ljudi i u većini slučajeva, ali SMS nije uvek pouzdan a dostupan backup telefona možda neće raditi dobro za svakog", kaže Bred Hil, inženjer bezbednosti u Facebooku.
Hil je objavio da od juče korisnici mogu registrovati fizički sigurnosni ključ na svoje naloge.
Umesto unošenja koda dovoljan je dodir na fizički sigurnosni ključ i prijavljeni ste na nalog. Osim što je prijavljivanje na nalog sa uključenom dvofaktornom autentifikacijom na ovaj način jednostavnije, ono ima i neke druge prednosti. Pre svega, to je zaštita od fišinga, jer korisnik ne mora da sam unosi kod, a hardver pruža kriptografski dokaz da je u pitanju uređaj korisnika. Drugo, sigurnosni ključevi koji podržavaju U2F standard (Universal 2nd Facebook) ne rade samo sa Facebook nalozima. Isti uređaj možete koristiti i za sve podržane online naloge (Google, Dropbox, GitHub), a ovi nalozi će biti bezbedni jer ključ ne zadržava podatke o tome gde je korišćen.
Uputstvo o tome kako dodati sigurnosni ključ možete naći ovde, ali morate znati da postoje neka ograničenja za njegovo korišćenje. On trenutno radi samo sa najnovijim verzijama Chromea i Opere.
"Trenutno ne podržavamo prijavljivanja sigurnosnim ključem za našu mobilnu Facebook aplikaciju, ali ako imate NFC Android uređaj sa najnovijom verzijom Chromea i instaliranim Google Authenticatorom, možete koristiti NFC ključ za prijavljivanje na naši mobilni web sajt", rekao je Hil.

Izdvojeno
Fotografije, imena, datumi rođenja, lokacija: Šta Meta AI može da sazna o vašoj deci iz porodičnih objava
Meta je ispravila funkciju svog AI asistenta nakon što je Meta AI ispod videa jedne majke na Facebooku sam predložio pitanje „Ko je dete na su... Dalje
Prevaranti zloupotrebljavaju Instagram prijave za kršenje autorskih prava kako bi iznuđivali novac
Prevaranti zloupotrebljavaju Instagramov sistem za prijavljivanje kršenja autorskih prava kako bi kreatorima uklanjali sadržaj ili ugrozili njihove ... Dalje
TikTok pod istragom: da li platforma zaista zna koliko korisnici imaju godina?
Britanski regulator za komunikacije Ofcom pokrenuo je istragu protiv TikToka zbog sumnje da platforma ne uspeva dovoljno efikasno da proveri uzrast sv... Dalje
Prevaranti nudili besplatnu verifikaciju Facebook naloga, pa od žrtava dobijali lozinke, pasoše i lične karte
Sajber kriminalci su zloupotrebili četbotove na Facebook Messengeru u phishing kampanji usmerenoj na korisnike poslovnih naloga na Facebooku, sa cilj... Dalje
Haker tvrdi da prodaje podatke 2,4 milijarde korisnika TikToka
Na jednom hakerskom forumu pojavila se tvrdnja da je u prodaji baza sa čak 2,4 milijarde TikTok korisničkih zapisa koja navodno sadrži imejl adrese... Dalje
Pratite nas

Nagrade


Prijatelji



