





 Pratite nas preko RSS-a
TikTok Business nalozi na meti fišing prevare koja zaobilazi 2FA
Društvene mreže, 27.03.2026, 13:30 PM
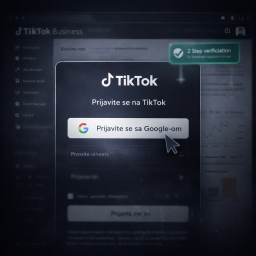
TikTok Business nalozi našli su se na meti nove fišing prevare koja koristi „protivnik u sredini“ (adversary-in-the-middle, AiTM) tehnike za krađu kredencijala i preuzimanje naloga, čak i kada je uključena dvofaktorska autentifikacija (2FA), upozoravaju istraživači kompanije Push Security.
Napadi se oslanjaju na sofisticirane fišing alate koji verno imitiraju stranice za prijavu velikih SSO platformi poput Google-a i Microsoft-a. Umesto klasične krađe lozinke, AiTM pristup omogućava napadačima da u realnom vremenu presretnu i kredencijale i kolačiće sesije, čime praktično zaobilaze 2FA zaštitu.
Napad počinje slanjem fišing linka koji korisnika prvo preusmerava na legitimnu Google stranicu, a zatim na lažnu stranicu za prijavu koja izgleda kao TikTok ili Google. Istraživači su identifikovali dve varijante: kloniranu TikTok Business stranicu za prijavu i lažnu Google “Schedule a call” stranicu
Pre nego što se prikaže lažna stranica za prijavu, stranica pokreće Cloudflare Turnstile proveru, čime otežava detekciju od strane bezbednosnih alata i botova.
Nakon unosa podataka, presreću se korisnički kredencijali i autentifikacioni tokeni, omogućavajući napadačima trenutni pristup nalogu. U nekim slučajevima, standardno “Prijavite se sa TikTok-om” dugme zamenjeno je opcijom “Prijavite se sa Google-om”, dodatno povećavajući verovatnoću uspeha napada.
Kampanja je ciljano usmerena na poslovne korisnike. Lažne stranice zahtevaju unos poslovne email adrese, a istraživači su identifikovali grupu fišing domena registrovanih u roku od samo devet sekundi, sa sličnim obrascima imenovanja i infrastrukturom.
Kada napadači preuzmu nalog, mogu pristupiti oglašivačkim kampanjama, porukama, sadržaju brenda i finansijskim podacima povezanim sa TikTok Business platformom.
Poseban rizik predstavlja činjenica da mnogi korisnici koriste Google SSO za prijavu. U tom slučaju, kompromitacija jednog naloga može dovesti do kompromitacije više servisa povezanih preko istog naloga.
Stručnjaci upozoravaju da su poslovni nalozi posebno atraktivna meta, jer nude veći finansijski i operativni potencijal za napadače.
Korisnicima se savetuje da izbegavaju prijavljivanje putem linkova iz email poruka i da pristupaju TikTok-u isključivo preko zvaničnog sajta. Takođe, treba imati u vidu da fišing infrastruktura često brzo menja domene i URL-ove, što dodatno otežava detekciju.
TikTok naglašava da nikada neće tražiti lozinke ili verifikacione kodove putem poruka ili eksternih sajtova, te poziva korisnike na dodatni oprez pri svakom zahtevu za prijavu ili verifikaciju naloga.

Izdvojeno
Fotografije, imena, datumi rođenja, lokacija: Šta Meta AI može da sazna o vašoj deci iz porodičnih objava
Meta je ispravila funkciju svog AI asistenta nakon što je Meta AI ispod videa jedne majke na Facebooku sam predložio pitanje „Ko je dete na su... Dalje
Prevaranti zloupotrebljavaju Instagram prijave za kršenje autorskih prava kako bi iznuđivali novac
Prevaranti zloupotrebljavaju Instagramov sistem za prijavljivanje kršenja autorskih prava kako bi kreatorima uklanjali sadržaj ili ugrozili njihove ... Dalje
TikTok pod istragom: da li platforma zaista zna koliko korisnici imaju godina?
Britanski regulator za komunikacije Ofcom pokrenuo je istragu protiv TikToka zbog sumnje da platforma ne uspeva dovoljno efikasno da proveri uzrast sv... Dalje
Prevaranti nudili besplatnu verifikaciju Facebook naloga, pa od žrtava dobijali lozinke, pasoše i lične karte
Sajber kriminalci su zloupotrebili četbotove na Facebook Messengeru u phishing kampanji usmerenoj na korisnike poslovnih naloga na Facebooku, sa cilj... Dalje
Haker tvrdi da prodaje podatke 2,4 milijarde korisnika TikToka
Na jednom hakerskom forumu pojavila se tvrdnja da je u prodaji baza sa čak 2,4 milijarde TikTok korisničkih zapisa koja navodno sadrži imejl adrese... Dalje
Pratite nas

Nagrade


Prijatelji



