





 Pratite nas preko RSS-a
Zbog reklama za Facebook Messenger korisnici Facebooka ostaju bez naloga
Društvene mreže, 22.04.2021, 11:30 AM
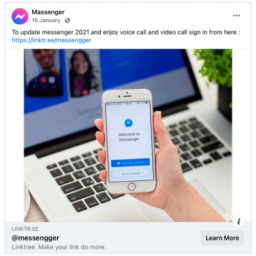
Firma za sajber bezbednost sa sedištem u Singapuru Group-IB upozorila je na fišing kampanju koja pogađa korisnike u preko 80 zemalja.
Ciljevi napadača su korisnici Facebooka u Evropi, Aziji, Severnoj i Južnoj Americi i na Bliskom istoku kojima se prikazuju lažni oglasi za ažuriranje Facebook Messengera.
Analitičari firme Group-IB otkrili su da napadači prikazuju Facebook oglase kojima reklamiraju ažuriranu verziju Facebook Messengera. Cilj je krađa podataka za prijavljivanje za Facebook naloge korisnika. Otkriveno je oko 1.000 lažnih Facebook profila koji se koriste za postavljanje oglasa.
Žrtve ove prevare na kraju ostaju bez Facebook naloga.
Kampanja je primećena prošlog leta u Aziji i Evropi, a u aprilu je broj Facebook objava kojima se pozivaju korisnici da instaliraju novo ažuriranje dostigao 5.700.
Dmitrij Tiunkin, direktor evropskog odeljenja Data Risk Protection Group-IB, izjavio je u saopštenju za medije da je velika verovatnoća da korisnici budu žrtve ovakvih prevara jer ih je internet naterao da „napuste kritičko razmišljanje“.
„Življenje u eri svega što je instant, klik na atraktivan oglas, predlog, naslov postao je prirodni ljudski refleks. To nije promaklo prevarantima koji se neumorno hrane nepažnjom korisnika“, rekao je Tiunkin.
Kako funkcioniše ova prevara?
Prevaranti koriste platforme poput blogspot.com, sites.google.com, github.io i godaddysites.com za registraciju lažnih stranica za prijavljivanje na Facebook Messenger.
Prevaranti registruju naloge sa imenima koja liče na naziv originalne aplikacije, kao što su Messanger, Masssengar ili Meseenger itd. Oni takođe na svoj profil postavljaju zvanični logo Facebook Messengera.
Da bi zaobišli Facebookove filtere, prevaranti koriste skraćene linkove za koje koriste servise poput bit.ly, rb.gy, cutt.ly i linktr.ee.
Da bi privukli korisnike, oni čak nude neke nepostojeće funkcije poput mogućnosti otkrivanja ko je posetio profil ili pregledanja izbrisanih poruka ili čak prelazak na Gold Messenger.
U nekim slučajevima, korisnicima se pretilo da će im nalozi biti blokirani ako se ne prijave na lažnoj stranici. Kada korisnici kliknu na zlonamerni link, pojavljuje se lažna veb stranica Facebook Messenger koja sadrži obrazac za prijavljivanje. Od korisnika se traži da unesu svoje podatke i tako prevaranti dolaze do njih.
Group-IB je obavestio Facebook o ovoj kampanji. Dok Facebook ne reši to, korisnici Facebooka moraju da budu oprezni i da izbegavaju da otvaraju skraćene URL adrese. Pored toga, obratite pažnju na pravopisne greške u imenima brendova i njihovim veb adresama.
Foto: Group-IB

Izdvojeno
Fotografije, imena, datumi rođenja, lokacija: Šta Meta AI može da sazna o vašoj deci iz porodičnih objava
Meta je ispravila funkciju svog AI asistenta nakon što je Meta AI ispod videa jedne majke na Facebooku sam predložio pitanje „Ko je dete na su... Dalje
Prevaranti zloupotrebljavaju Instagram prijave za kršenje autorskih prava kako bi iznuđivali novac
Prevaranti zloupotrebljavaju Instagramov sistem za prijavljivanje kršenja autorskih prava kako bi kreatorima uklanjali sadržaj ili ugrozili njihove ... Dalje
TikTok pod istragom: da li platforma zaista zna koliko korisnici imaju godina?
Britanski regulator za komunikacije Ofcom pokrenuo je istragu protiv TikToka zbog sumnje da platforma ne uspeva dovoljno efikasno da proveri uzrast sv... Dalje
Prevaranti nudili besplatnu verifikaciju Facebook naloga, pa od žrtava dobijali lozinke, pasoše i lične karte
Sajber kriminalci su zloupotrebili četbotove na Facebook Messengeru u phishing kampanji usmerenoj na korisnike poslovnih naloga na Facebooku, sa cilj... Dalje
Haker tvrdi da prodaje podatke 2,4 milijarde korisnika TikToka
Na jednom hakerskom forumu pojavila se tvrdnja da je u prodaji baza sa čak 2,4 milijarde TikTok korisničkih zapisa koja navodno sadrži imejl adrese... Dalje
Pratite nas

Nagrade


Prijatelji



