





 Pratite nas preko RSS-a
Android aplikacija uhvaćena u krađi fotografija i videa sa uređaja korisnika
Mobilni telefoni, 29.07.2016, 08:00 AM
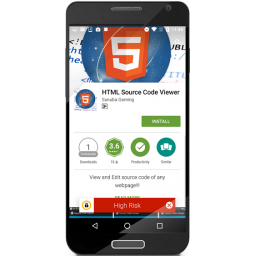
Google je uklonio jednu alikaciju iz Play prodavnice nakon što su stručnjaci kompanije Symantec primetili da je aplikacija krišom pretraživala i krala privatne fotografije i videa sa uređaja korisnika.
Naziv sporne aplikacije je HTML Source Code Viewer a iza nje stoji Sunuba Gaming. Srećom, do trenutka kada je Google uklonio ovu aplikaciju iz svoje prodavnice, ona je preuzeta tek nešto između 1000 i 5000 puta.
Kao što se može zaključiti iz naziva aplikacije, ona omogućava korisnicima da vide izvorni kod web stranice. Korisnici moraju da unesu URL, i aplikacija im prikazuje izvorni kod sajta na ekranu.
Prema rečima stručnjaka iz Symanteca, aplikacija je ipak radila i nešto drugo. Ona je skenirala foldere “/DCIM/Camera” i “DCIM/100LGDSC”, u kojima Android uređaji obično čuvaju fotografije i videa.
Aplikacija je zatim sve pronađene fajlove slala serveru u Azerbejdžanu.
Poslednji put aplikacija je ažurirana u januaru prošle godine. Stručnjaci iz Symanteca uspeli su da pristupe folderu servera gde se nalaze svi ukradeni fajlovi, i gde su oni pronašli fotografije i videa od marta prošle godine.
Oni kažu da se ukradene fotografije i videi mogu iskoristiti za ucenjivanje korisnika, iznudu, krađu identiteta, pornografiju i druge oblike viktimizacije.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



