





 Pratite nas preko RSS-a
Android malver Googlian hakovao više od milion Google naloga
Mobilni telefoni, 01.12.2016, 10:00 AM
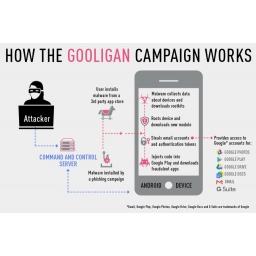
Stručnjaci firme Check Point otkrili su novi, veoma agresivni malver za Android koji je već kompromitovao najmanje milion Google naloga a koji bi mogao da inficira oko 74% Android telefona koji se trenutno nalaze na tržištu.
Oni su upozorili da se malver koji su nazvali Googlian nalazi u ukupno 86 Android aplikacija koje se preuzimaju iz nezvaničnih prodavnica aplikacija. Kada se instaliraju, ove aplikacije rootuju telefon da bi dobile potpuni pristup uređaju i zatim pokušale da instaliraju maliciozni softver koji može da ukrade autentifikacione tokene za Google naloge.
To hakerima daje potpunu kontrolu nad napadnutim Google nalozima, i sve dok ranjivi telefoni imaju Gmail, Google Drive, Google Chrome, YouTube, Google Photos ili neku drugu Google aplikaciju koja se može koristiti sa nalogom, velika je šansa da će napad biti uspešan.
Stručnjaci objašnjavaju da malver može da inficira uređaje koji rade sa sledećim verzijama Androida: Ice Cream Sandwich, Jelly Bean, KitKat i Lollipop, koje se nalaze na najmanje 74% Android telefona koji se trenutno nalaze na tržištu.
Googlian je baziran na malveru poznatom pod nazivom kao Ghost Push, koji je primećen prvi put u jesen prošle godine. Novi napadi su značajno agresivniji i sa više aplikacija koje inficiraju uređaje. Oko milion naloga je već kompromitovano, upozoravaju stručnjaci.
U Googleu već znaju za Googlian pa u kompaniji trenutno rade na nekoliko alata koji bi mogli da pomognu zaštiti korisnika. Google je već povukao Google Account tokene sa pogođenih uređaja. Vlasnici uređaja sada dobijaju instrukcije kako da se ponovo prijave. Istovremeno, Google sarađuje sa internet provajderima na čijim se serverima hostuje Googlian.
Sve aplikacije koje su na bilo koji način povezane sa malverom su uklonjene iz Google Play prodavnice aplikacija, ali problem je u tome što se one i dalje distribuiraju preko alternativnih marketa.
Google i Check Point ponudili su alate pomoću kojih korisnici mogu proveriti da li su im uređaji inficirani. Alat Check Pointa nazvan je Googlian Checker i da biste ga koristili potrebno je da unesete svoju email adresu u prazno polje na stranici.
Iz Googlea kažu da su ažurirali funkciju Verify Apps da bi sprečili korisnike da instaliraju inficirane aplikacije. Čak i ako korisnik pokuša da instalira spornu aplikaciju, Verify Apps će ga upozoriti i blokirati instalaciju.
Ako ste instalirali neku od spornih aplikacija i ako je vaš nalog kompromitovan, jedini način da rešite problem je promena lozinke za Google nalog i "čista" verzija Androida na telefonu

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



