





 Pratite nas preko RSS-a
Android malver Mazar briše podatke sa inficiranog uređaja. Osim ako ste iz Rusije
Mobilni telefoni, 17.02.2016, 09:30 AM
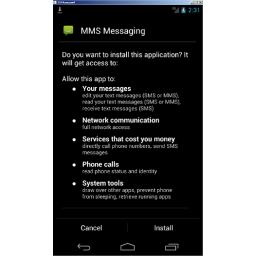
Istraživači iz firme Heimdal Security upozorili su korisnike Androida na spam poruke sledeće sadržine: “You have received a multimedia message from +[pozivni broj za državu] [broj pošiljaoca]. Follow the link hhtp: //www.mmsforyou [.] Net / mms.apk to view the message."
Ako korisnik klikne na link, preuzeće APK fajl, a ako pokrene APK fajl na Android smart telefonu biće upitan da instalira novu aplikaciju.
Nova aplikacija ima generičko ime - MMS Messaging. Ona traži od korisnika administratorske privilegije, što bi većina neiskusnih korisnika odobrila bez mnogo razmišljanja upravo zbog naziva aplikacije.
Istraživači su identifikovali ovaj malver. Reč je o Mazar Android BOT, pretnji koja je otkrivena u novembru prošle godine, i koja inficirani telefon regrutuje u bot mrežu koja je pod kontrolom hakera. Mazar su prvi otkrili istraživači firme Recorded Future, kada je malver nuđen na prodaju na crnom marketu. Ovo je prvi put da se malver koristi u napadima na korisnike.
Mazar je specifičan po načinu širenja, koji se razlikuje od onoga na koji se obično šire drugi malveri za Android koji najčešće računaju na korisnike koji aplikacije preuzimaju sa alternativnih marketa. Mazar je u tom pogledu mnogo agresivniji, s obzirom da sam kuca na vrata korisnika SMS porukom u kojoj mu sugeriše da preuze aplikaciju.
Kada dobije administatorski pristup, Mazar može da uradi mnogo toga na zaraženom uređaju. Najpre, on obezbeđuje sebe u tom smislu da “preživi” restartovanje uređaja. Mazar može da šalje i čita SMS poruke i da poziva druge brojeve, može da se ubaci u Chrome, da menja podešavanja telefona, da prinudi telefon da pređe u režim spavanja, da kontroliše tastere telefona, da pristupa internetu itd.
Ali prava opasnost preti od moći malvera Mazar da obriše podatke sa uređaja.
Malver preuzima legitimnu Tor aplikaciju za Android koju instalira i koja mu omogućava da surfuje internetom anonimno preko Tora.
Kada instalira Tor aplikaciju, Mazar broju telefona u Iranu šalje poruku: “Hvala”. Ova poruka je svojevrsni znak koji ukazuje i na lokaciju inficiranog uređaja tako da autori malvera, kada prime poruku, saznaju da im je malver regrutovao još jedan uređaj za njihovu mrežu.
U nekim slučajevima, Mazar instalira i Android aplikaciju nazvanu Polipo proxy, koja postavlja proxy na uređaju i omogućava autorima malvera da špijuniraju web saobraćaj i izvode MitM (Man in the Middle) napade.
Još jedna zanimljivost u vezi malvera je da njegov izvorni kod sadrži konkretne instrukcije kako da se zaustavi proces instalacije ako je kao jezik uređaja odabran ruski jezik.
To možda mnogo više govori o tome odakle su autori malvera, bez obzira na SMS poruku koja se šalje na iranski broj telefona. Nepisano je pravilo da ruske vlasti sudski ne gone sajber kriminalce koji ne ugrožavaju ruske korisnike.

Izdvojeno
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
ToxicPanda 2.0 zaobilazi Android zaštite i cilja 349 finansijskih aplikacija

Android malver ToxicPanda dobio je nove funkcije koje mu omogućavaju da preuzme znatno veću kontrolu nad zaraženim uređajem, uključujući manipul... Dalje
Google uvodi Advanced Flow, novu zaštitu za instaliranje Android aplikacija izvan Play prodavnice

Google je počeo da uvodi novu zaštitu za Android korisnike koji instaliraju aplikacije izvan Google Play prodavnice, objavio je na Redditu portparol... Dalje
Pratite nas

Nagrade


Prijatelji



