





 Pratite nas preko RSS-a
Android malver koji krade podatke sa uređaja maskiran u MS Word dokument
Mobilni telefoni, 03.11.2015, 01:00 AM
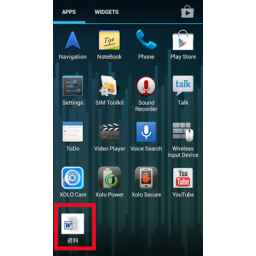
Istraživači iz firme Zscaler otkrili su novi zlonamerni program za Android uređaje koja je napravljen tako da izgleda kao dokument sa ikonom koja podseća na Microsoft Word.
Malveri za Android sve češće primenjuju tehnike koje koriste malveri za računare. U svetu malvera za računare, napadači često zlonamernim fajlovima dodeljuju atraktivne nazive i koriste prepoznatljive ikone da bi namamili žrtve da otvore fajlove. Iste trikove sada koriste i autori malvera za Android.
Malver traži administatorski pristup uređaju, i kada ga dobije ne može lako biti uklonjen sa uređaja. Kada se instalira, , malver skenira uređaj tražeći SMS poruke i druge informacije uz pomoć kojih je moguće identifikovati korisnika, kao što su IMEI telefona, broj SIM kartice, ID uređaja, kontakt podatke žrtve i druge, koje putem emaila šalje napadačima.
Kada se instalira, malver se na početnom ekranu telefona pojavljuje kao ikona koja podseća na Word dokument.
Kada žrtva pokuša da pokrene aplikaciju, prikazuje se poruka o grešci: „Installation errors, this software is not compatible with the phone“. Ikona zatim nestaje sa ekrana uređaja.
Međutim u pozadini se dešava sledeće: malver napadačima šalje SMS poruke, pokreće Android servis nazvan MyServise i zadatke koji će pomoći da se izvuku informacije sa inficiranog uređaja.
I broj telefona na koji malver šalje SMS poruke i emal adresa na koju šalje informacije koje izvuče sa uređaja se nalaze u kodu malvera, kao i lozinka za email nalog napadača.
To je omogućilo istraživačima da pristupe email nalogu napadača i dođu do podatka da je od 10. oktobra ove godine bilo više od 300 korisnika koji su bili žrtve malvera.
Malveru napadači mogu preko SMS poruka slati instrukcije da krišom poziva brojeve koje napadači naznače u porukama. Napadači ovo mogu iskoristiti da bi prisluškivali šta se događa u okolini uređaja.
Da bi se malver uklonio sa uređaja, uređaj se mora pokrenuti u safe modu, a zatim se deaktivirati iz Settings > Security > Device Administrator, pa tek onda deinstalirati iz Settings > Apps.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



