





 Pratite nas preko RSS-a
Android ransomware MalLocker aktivira se pritiskom na dugme Home
Mobilni telefoni, 12.10.2020, 09:00 AM
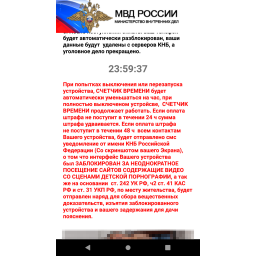
Istraživači Microsofta otkrili su novu verziju sofisticiranog ransomwarea za Android poznatog pod imenom MalLocker koji zaključava mobilne uređaje i prikazuje poruku o otkupnini kada korisnik pritisne Home dugme.
Prema istraživanju Microsofta, MalLocker se širi preko aplikacija koje su predstavljene kao popularne aplikacije, igre ili video plejeri, koje se distribuiraju na forumima. Međutim, „nova verzija privukla je pažnju jer je reč o naprednom malveru sa nepogrešivim zlonamernim karakteristikama i ponašanjem, koji ipak uspeva da izbegne mnoge dostupne zaštite, zbog čega se registruje niska stopa otkrivanja od strane bezbednosnih rešenja“, rekli su Microsoftovi istraživači.
Android ransomwarei se razlikuju od svojih srodnika za desktop po tome što blokiraju pristup uređaju prekrivajućim ekranom koji sadrži poruku o otkupnini i tako sprečavaju korisnike da preduzmu bilo kakvu akciju. Drugim rečima, Android ransomware ništa ne šifrira. U slučaju MalLockera, prekrivajući ekran se pojavljuje pomoću nikad viđenih tehnika koje koriste određene Android funkcije.
Malver ima i modul za mašinsko učenje otvorenog koda koji se koristi za automatsko postavljanje preklopnog ekrana na uređaj.
Istraživači su primetili da tipični Android ransomware koristi posebnu dozvolu „SYSTEM_ALERT_WINDOW“, tako da kad god se otvori aplikacija koja ima tu dozvolu, poruka o otkupnini se prikaže i ne može se skloniti sa ekrana.
„Bez obzira na to koji taster pritisnete, prozor ostaje iznad svih ostalih prozora“, rekli su istraživači. „Obaveštenje bi trebalo da se koristi za sistemska upozorenja ili greške, ali Android pretnje ga zloupotrebljavaju da bi naterale korisnički interfejs koji je pod kontrolom napadača da u potpunosti zauzme ekran, blokirajući pristup uređaju.” Ovo treba da natera korisnike da plate otkupninu kako bi mogli ponovo da pristupe uređaju.
MalLocker je ipak drugačiji: pokriva tipični GUI ekran koji korisnici Androida vide nakon zatvaranja aplikacije ili kada korisnik pritisne dugme Home da trenutnu aktivnost pošalje u pozadinu.
MalLockerov modul za mašinsko učenje ukazuje na kontinuirani razvoj ovog Android ransomwarea, rekli su istraživači.
„Ovaj ransomware je najnovija verzija malvera koji je prošao nekoliko faza evolucije“, rekli su istraživači. „Očekujemo da će izbaciti nove varijante sa još sofisticiranijim tehnikama. U stvari, novije varijante sadrže kod izveden iz modula za mašinsko učenje otvorenog koda koji programeri koriste za automatsko menjanje veličine i sečenje slika na osnovu veličine ekrana, što je dragocena funkcija s obzirom na raznolikost Android uređaja.“
„Ova nova varijanta mobilnog ransomwarea važno je otkriće jer malver pokazuje ponašanja koja ranije nisu viđena i koja bi mogla otvoriti vrata za druge malvere“, rekao je Microsoft.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



