





 Pratite nas preko RSS-a
Android ransomware zaključava ekran i traži broj kreditne kartice i 9100 dolara
Mobilni telefoni, 20.01.2017, 01:00 AM
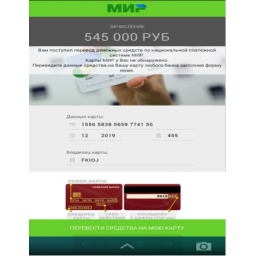
Kai Lu, istraživač iz kompanije Fortinet, otkrio je novi ransomware koji inficira Android uređaje, blokira pristup ekranu, i neprestano dosađuje korisnicima zahtevom da unesu informacije o svojim platnim karticama.
Ransomware za sada cilja samo korisnike sa ruskog govornog područja što se može zaključiti po obaveštenju o otkupnini koje je dostupno samo na ruskom.
Ransomware traži ogromnu otkupninu: 545000 rubalja (oko 9100 dolara). To je neobično jer je to između 10 i 100 puta više nego što je cena mobilnih telefona koje može da inficira ovaj ransomware. Logično, većina žrtava bi pre odabrala da kupi novi telefon nego da plati ovoliku otkupninu.
Da bi se otkupnina platila, žrtve moraju da unesu broj svoje kreditne kartice direktno u prozor koji prikazuje malver, što se razlikuje od načina plaćanja prilikom infekcije drugim ransomwareima, koje obično podrazumeva plaćanje bitcoinima, preko Tora ili poklon karticama.
Druga stvar koja razlikuje ovaj ransomware od drugih je upotreba Google Cloud Messaging platforme (GCM), koja se sada zove Firebase Cloud Messaging.
Ransomware je nazvan Android/Locker.FK!tr.
Inficirani telefoni kontaktiraju GCM platformu gde registruju i dobijaju ID koji prosleđuju direktno komandno-kontrolonom (C&C) serveru. Kada kriminalci žele da pošalju komande inficiranim telefonima, oni ih šalju preko GCM platforme. Oni tako mogu poslati 20 različitih komandi, pomoću kojih mogu zaključati ili otključati ekran uređaja, dodati nove kontakte telefonu, ukrasti sve kontakte iz telefona, poslati SMS poruke, i ažurirati kod malvera.
Kao i većina drugih Android malvera, malver je sakriven u aplikaciji koja traži od korisnika administratorska prava.
Aplikacija se najverovatnije preuzima i instalira iz nezvaničnih prodavnica aplikacija.
S obzirom da ransomware dobija administratorska prava, korisnici moraju da restartuju svoje uređaje u sigurnom modu i uklone aplikaciju sa uređaja.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



