





 Pratite nas preko RSS-a
Android trojanac TrickMo krade PIN-ove pomoću lažnih zaključanih ekrana
Mobilni telefoni, 15.10.2024, 10:30 AM
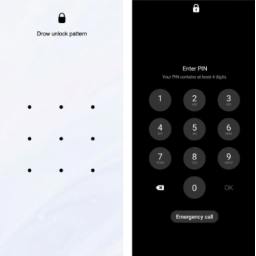
Istraživači bezbednosti kompanije Zimperium otkrili su čak 40 novih varijanti Android bankarskog trojanca TrickMo, povezanih sa 16 droppera i 22 različite komandne i kontrolne (C2) infrastrukture, sa novim funkcijama dizajniranim za krađu Android PIN-ova.
TrickMo je prvi put primećen 2020. godine, ali se smatra da je korišćen u napadima na korisnike Androida najmanje od septembra 2019. godine.
Nove verzije malvera TrickMo mogu da presreću jednokratne lozinke (OTP), snimaju ekran, eksfiltriraju podatke, omoguće napadačima daljinsko upravljanje i još mnogo toga. Trojanac može da zloupotrebi moćnu dozvolu Usluge pristupačnosti (Accessibility Service) da sebi dodeli dodatne dozvole i automatski odobri upite po potrebi.
S obzirom da je reč o bankarskom trojancu, on sajber kriminalcima omogućava preklapanja ekrana phishing ekranom za prijavu raznih banaka i finansijskih institucija i krađu podataka za prijavu i potom neovlašćene transakcije.
Analitičari Zimperiuma koji su analizirali ove nove varijante malvera primetili su ekran za otključavanje koji oponaša pravi Android ekran za otključavanje, čija je svrha da ukrade korisnikov šablon za otključavanje ili PIN.
„Obmanjujući korisnički interfejs je HTML stranica hostovana na spoljnom veb sajtu i prikazuje se u režimu celog ekrana na uređaju, zbog čega izgleda kao pravi ekran“, objašnjava Zimperium. „Kada korisnik unese svoj šablon za otključavanje ili PIN, stranica prenosi snimljeni PIN ili detalje šablona, zajedno sa jedinstvenim identifikatorom uređaja (Android ID) u PHP skripti.“
Krađa PIN-a omogućava napadačima da otključaju uređaj kada se pretpostavlja da je bez nadzora, verovatno u kasnim satima, kako bi izvršili prevaru.
Zbog neadekvatno obezbeđene C2 infrastrukture, Zimperium je uspeo da dođe do podatka da je najmanje 13.000 žrtava pogođeno ovim malverom. Većina žrtava je iz Kanade, zatim Ujedinjenih Arapskih Emirata, Turske i Nemačke. Ali ovo su podaci sa svega nekoliko C2 servera, tako da je ukupan broj žrtava verovatno mnogo veći.
Pored toga, istraživači kažu da je opseg delovanja TrickMoa dovoljno širok da obuhvati i aplikacije i naloge koji nisu povezani za bankama, uključujući VPN, platforme za striming, platforme za e-trgovinu, društvene mreže i poslovne platforme.
TrickMo se trenutno širi putem phishinga. Zato izbegavajte preuzimanje APK-ova sa URL-ova poslatih putem SMS-a ili direktnih poruka od ljudi koje ne poznajete.
Google Play Protect blokira poznate varijante malvera TrickMo, tako da treba proveriti da li je ova zaštita aktivna na uređaju što bi moglo biti ključno u odbrani od ovog malvera.
Foto: Zimperium

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



