





 Pratite nas preko RSS-a
Aplikacije sa agresivnim adwareom na Google Play
Mobilni telefoni, 05.03.2015, 00:00 AM
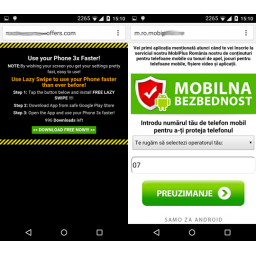
Istraživači kompanije Bitdefender otkrili su deset aplikacija na Google Play koje dolaze u paketu sa agresivnim oglašivačkim programima. Ove aplikacije pretplaćuju korisnike na premium brojeve zastrašujući korisnike scareware porukama ili instaliraju dodatne aplikacije koje uključuju čak i više oglasa.
Aplikacije su dizajnirane tako da koriste drugi naziv kada se instaliraju otežavajući tako korisnicima da ih identifikuju i uklone sa uređaja.
Kada se instaliraju, ove aplikacije kreiraju na radnoj površini prečicu nazvanu “System Manager”. Čak i ako korisnik shvati da je neka od ovih aplikacija odgovorna za sva preusmeravanja browsera i scareware poruke, biće mu teško da pronađe i deinstalira aplikaciju u Application Manageru s obzirom da se ona krije pod novim imenom.
Jedan od razloga zbog čega su aplikacije uspele da izbegnu Googleovu proveru je taj da URL korišćen za preusmeravanje korisnika ustvari ne širi malicozne .apk fajlove. Njegova svrha je da preusmerava Android browser, Chrome, Firefox, Facebook, TinyBrowser na specijalno kreiran URL koji usmerava korisnike sa jednog web sajta nA kome se prikazuju oglasi na drugi.
Za svaku pretragu, kliknuti link ili na Facebooku otvoreni link, korisnici se preusmeravaju na web stranicu koja prikazuje različite oglase koji su prilagođeni lokaciji korisnika a koji imaju za cilj ili da zastraše korisnike i nateraju ih da se pretplate na premium brojeve, ili da instaliraju nove oglašivačke programe maskirane u sistemska ažuriranja.
Ove zlonamerne aplikacije zahtevaju samo dve dozvole - Network Communication i System Tools - ali one ipak mogu prouzorkovati probleme za korisnika i prevariti ga da instalira još novih aplikacija.
Iako ove aplikacije same po sebi nisu maliciozne, zbog slanja osetljivih informacija o korisniku trećoj strani, one podsećaju na agresivne oglašivačke programe na desktop računarima. Njihovo prisustvo na uređajima znači mnogo pop-up reklama, preusmeravanje i dosađivanje korisnicima, što ozbiljno remeti korisničko iskustvo i negativno utiče na Android uređaje.
Agresivni adware je značajno napredovao u proteklih nekoliko godina, od reklama unutar aplikacija i adware SDK-ova, do preusmeravanja browsera i aplikacija koje potajno rade pod naizgled legitimnim imenima.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



