





 Pratite nas preko RSS-a
Apple objavio hitno ažuriranje: obrisane poruke ostajale u notifikacijama iPhone-a
Mobilni telefoni, 23.04.2026, 09:30 AM
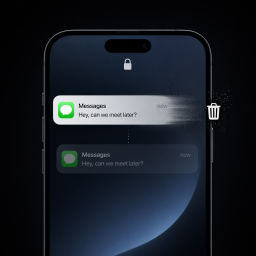
Apple je objavio vanredna bezbednosna ažuriranja za iPhone i iPad uređaje kako bi rešio propust u Notification Services sistemu koji je mogao da zadrži notifikacije čak i nakon njihovog brisanja.
Ranjivost, označena kao CVE-2026-28950, ispravljena je 22. aprila u verzijama iOS 26.4.2 i iPadOS 26.4.2, kao i u iOS 18.7.8 i iPadOS 18.7.8.
Prema zvaničnom saopštenju, notifikacije označene za brisanje mogle su neočekivano ostati sačuvane na uređaju. Apple navodi da je problem rešen unapređenim mehanizmom za redakciju podataka, ali bez dodatnih tehničkih detalja.
Kompanija nije precizirala da li je greška iskorišćena u napadima niti zašto je rešena van uobičajenog ciklusa bezbednosnih ažuriranja.
Ovaj propust dobija na značaju u svetlu nedavnog izveštaja portala 404 Media, prema kojem je FBI uspeo da povrati kopije poruka iz aplikacije Signal sa iPhone uređaja, i to nakon što su poruke bile obrisane.
Prema dostupnim informacijama, podaci nisu došli iz same Signal aplikacije, već iz internog sistema za skladištenje notifikacija na iOS-u, gde su obaveštenja ostala sačuvana u memoriji uređaja.
Zanimljivo je da su podaci bili dostupni čak i nakon što je aplikacija Signal uklonjena sa uređaja.
Iz kompanije Signal pozdravili su brzu reakciju Apple-a, ističući značaj zaštite privatne komunikacije.
Iako Apple nije direktno povezao ovu ranljivost sa pomenutim slučajem, opis problema se poklapa sa načinom na koji su podaci zadržavani.
Korisnicima se preporučuje da što pre instaliraju najnovije verzije sistema kako bi sprečili potencijalno zadržavanje obrisanih notifikacija.
Dodatno, korisnici aplikacije Signal mogu smanjiti rizik tako što će u podešavanjima notifikacija isključiti prikaz sadržaja poruka.

Izdvojeno
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
ToxicPanda 2.0 zaobilazi Android zaštite i cilja 349 finansijskih aplikacija

Android malver ToxicPanda dobio je nove funkcije koje mu omogućavaju da preuzme znatno veću kontrolu nad zaraženim uređajem, uključujući manipul... Dalje
Google uvodi Advanced Flow, novu zaštitu za instaliranje Android aplikacija izvan Play prodavnice

Google je počeo da uvodi novu zaštitu za Android korisnike koji instaliraju aplikacije izvan Google Play prodavnice, objavio je na Redditu portparol... Dalje
Apple upozorio korisnike u 110 zemalja da su mete napada špijunskim softverom

Apple je poslao novu seriju upozorenja korisnicima za koje veruje da su bili mete napada komercijalnim špijunskim softverom, a nova upozorenja sada s... Dalje
Pratite nas

Nagrade


Prijatelji



