





 Pratite nas preko RSS-a
Asacub: Mobilni malver koji je od spywarea evoluirao u bankarskog trojanca
Mobilni telefoni, 22.01.2016, 00:00 AM
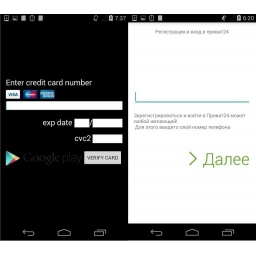
Asacub je novi malver čije su žrtve korisnici Androida, a ciljevi ovog malvera su finansijske prirode.
Kada je otkriven, Asacub je pokazivao sve odlike malvera koji krade informacije. Međutim, neke verzije trojanca ciljaju korisnike e-bankinga u Rusiji, Ukrajini i SAD.
S obzirom da milioni ljudi širom sveta različitu robu i usluge plaćaju pomoću smart telefona, pojava bankarskih trojanaca za mobilne uređaje bila je logičan sled događaja. Prema podacima Kaspersky Laba, po prvi put, mobilni bankarski trojanac ušao je na listu deset najrasprostranjenijih malicioznih programa koji imaju finansijske ciljeve. Trojanac Asacub je još jedan primer ovog zabrinjavajućeg trenda.
Prva verzija trojanca koja je otkrivena juna 2015., mogla je da krade kontakte, istoriju pretrage i listu instaliranih aplikacija, da šalje SMS poruke, i da blokira ekran inficiranog uređaja. Sve ovo su standardne funkcije tipičnog trojanca koji krade informacije. Međutim, prošle jeseni stručnjaci Kaspersky Laba otkrili su nekoliko novih verzija trojanca Asacub koji se transformisao u alat za krađu novca. Tako je nova verzija uključivala fišing stranice koji mogu da imitiraju stranice za prijavljivanje bankarskih aplikacija.
U početku se činilo da Asacub cilja samo korisnike sa ruskog govornog područja, zato što su neke verzije malvera uključivale lažne stranice za prijavljivanje ruskih i ukrajinskih banaka. Međutim, istraga koju su sproveli stručnjaci Kaspersky Laba otkrila je verziju malvera sa lažnim stranicama velike američke banke.
Ove nove verzije takođe su imale niz novih funkcija uključujući preusmeravanje poziva i mogućnost slanja USSD zahteva (usluga interakcije korisnika i mobilnog provajdera koja ne podrazumeva poziv i SMS komunikaciju), što je Asacub učinilo veoma moćnim alatom za finansijske prevare.
Iako su stručnjaci Kaspersky Laba već neko vreme znali za nekoliko različitih verzija trojanca, sistemi za detekciju kompanije Kaspersky nisu otkrili nijedan znak aktivnih kampanja trojanca Asacub sve do kraja prošle godine. A onda, za samo nedelju dana, Kaspersky Lab je identifikovao više od 6500 pokušaja infekcija uređaja ovim malverom, zbog čega se ovaj malver te nedelje našao među pet najpopularnijih mobilnih trojanaca i postao najpopularniji bakarski trojanac do sada.
Kada su stručnjaci Kaspersky Laba analizirali trojanca, otkrili su da je Asacub povezan sa kriminalcima sa linkovima za Windows spyware koji je nazvan CoreBot. Domen koji je koristio komandno-kontrolni centar trojanca je registrovala ista osoba koja je registrovala i desetine domena koje je koristio CoreBot. Zato je vrlo verovatno da je ova dva malvera razvila i da ih koristi ista grupa koja očigledno mobilne bankarske korisnike vidi kao veoma vredne ciljeve.
U Kaspersky Lab predviđaju da će u 2016. razvoj i rasprostranjenost mobilnih bankarskih malvera nastaviti da raste i da će ovi malveri imati i veći udeo u napadima malvera.
“Korisnici treba da budu posebno oprezni kako bi bili sigurni da neće postati sledeća žrtva”, kažu iz Kaspersky Laba.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



