





 Pratite nas preko RSS-a
BadLepricon: Kopač Bitcoina sakriven u aplikacijama na Google Play
Mobilni telefoni, 28.04.2014, 09:15 AM
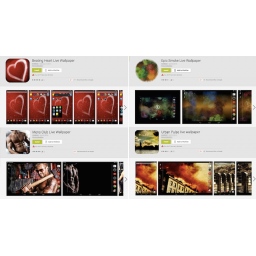
Telefon vam radi sporije nego obično? Da li biste ikada posumnjali da on u tom trenutku krišom rudari Bitcoine za nekog koga ne poznajete?
Verovatno vam ta mogućnost ne bi pala na pamet, ali na nju su ukazali stručnjaci kompanije Lookout koji su otkrili malver na Google Play koji krišom koristi procesorku snagu telefona za stvaranje digitalnih novčića.
Malver je nazvan BadLepricon i on dolazi u formi wallpaper aplikacija.
Kako kažu u Lookoutu, Google je odmah uklonio pet takvih aplikacija nakon što je iz Lookouta bio upozoren na njih.
Svaka aplikacija je bila instalirana između 100 i 500 puta do trenutka kada je uklonjena sa Google Play.
Ovo je drugi put za mesec dana da se na Googleovim serverima otkriju aplikacije za kopanje kripto-valute. Pre mesec dana Trend Micro je otkrio dve takve aplikacije koje su sa Google Play preuzete između milion i pet miliona puta i koje su kopale kripto-valute Litecoin i Dogecoin, bez znanja korisnika.
Aplikacije koje je otrkio Lookout ispunjavaju ono zbog čega ih korisnici preuzimaju - one pružaju korisnicima obećane animirane pozadine, na kojima su atraktivne devojke ili muškarci. Međutim, istovremeno, i bez upozorenja u uslovima servisa, BadLepricon radi sledeće: on neprekidno proverava nivo baterije, vezu sa internetom i da li je ekran telefona uključen.
Zanimljivo je da je malver skoro brižan prema telefonu. Rudari kao što je ovaj maliciozni program mogu oštetiti telefon koristeći toliku procesorsku snagu zbog čega uređaj, zbog pregrevanja, može izgoreti, kažu u Lookoutu. Zato se BadLepricon stara da je nivo baterije iznad 50%, da je ekran isključen i da je telefon povezan na mrežu.
BedLepricon takođe koristi WakeLock funkciju koja mu pomaže da bude siguran da telefon neće otići u sleep mod, čak i ako se ekran isključi.
Telefoni sve više izgledaju kao džepni računari. Ovi uređaji postaju sve moćniji te je razumljivo zbog čega kriminalci pronalaze načine da iskoriste tu snagu. Zato u Lookoutu predviđaju da ćemo u budućnosti videti još novih malvera kao što je BadLepricon.
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



