





 Pratite nas preko RSS-a
Bag u iOS omogućava napadaču da pristupi vašim fotografijama i kontaktima na zaključanom telefonu
Mobilni telefoni, 03.10.2018, 01:00 AM
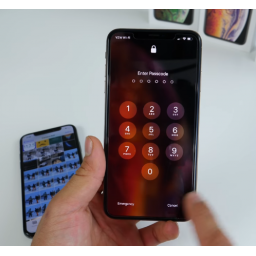
Hoze Rodrigez otkrio je bezbednosni propust u Appleovom iOS 12 koji može omogućiti napadaču da pristupi fotografijama i kontaktima, uključujući telefonske brojeve i email adrese, na zaključanom iPhone XS i drugim novijim modelima iPhonea.
Rodrigez je objavio dva video snimka na španskom na svom YouTube kanalu na kojima je prikazao proces zaobilaženja lozinke u 37 koraka.
Ovaj bezbednosni propust postoji na najnovijim iPhone uređajima, uključujući i iPhone XS, koji rade sa Appleovim najnovijim iOS 12 beta i iOS 12 operativnim sistemima.
Kao što možete videti na videima, hakovanje iPhonea je moguće pod uslovom da napadač ima fizički pristup uređaju koji ima omogućen Siri i Face ID ili onemogućen ili fizički pokriven.
Nakon što su ovi uslovi ispunjeni, napadač može započeti složen proces hakovanja iPhonea tako što će prevariti Siri i iOS funkciju pristupačnosti nazvanu VoiceOver.
Ubrzo nakon što je Rodrigez objavio svoje video snimke, YouTube kanal EverythingApplePro objavio je video na engleskom, objašnjavajući isti postupak na iPhone XS.
Ovaj metod omogućava napadaču da pristupi kontaktima sačuvanim na iPhoneu, uključujući telefonske brojeve i email adrese, kao i da pristupi CameraRoll i drugim folderima za fotografije, izborom kontakta za uređivanje i promenu njegove slike.
Iako Apple ima neke ugrađene bezbednosne mere kako bi se to sprečilo, Rodrigez je našao način da zaobiđe ove bezbednosne barijere.
Apple nije ispravio propust u najnovijoj verziji iOS 12.1 beta.
Dok propust ne bude ispravljen, možete privremeno rešiti problem tako što ćete isključiti Siri sa zaključanog ekrana. Evo kako da onemogućite Siri: idite u Podešavanja → Face ID & Passcode (Touch ID & Passcode na iPhone uređajima sa Touch ID) i isključite Siri u "Dozvoli pristup kada je zaključan".
Naravno, onemogućavanje Siri bi vam promenilo iskustvo sa iOS 12, ali bi sprečilo napadače da zloupotrebe ovu funkciju i hakuju vaš iPhone.
Ipak, to neće dugo trajati - samo sačekajte da Apple objavi ažuriranje softvera.

Izdvojeno
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Pratite nas

Nagrade


Prijatelji



