





 Pratite nas preko RSS-a
Bankarski trojanac u Play prodavnici, inficirano hiljade uređaja
Mobilni telefoni, 14.12.2017, 09:30 AM
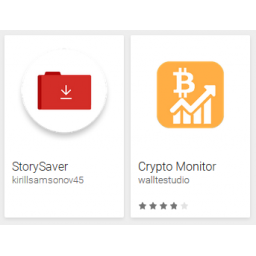
Malveri u Googleovoj prodavnici Android aplikacija nisu ništa novo, jer inficirane aplikacije povremeno uspevaju da zaobiđu Googleove zaštitne mehanizme.
Ovog puta, stručnjaci iz kompanije ESET pronašli su u Play prodavnici dve aplikacije koje šire bankarskog trojanca Android/Spy.Banker.QL. On cilja isključivo korisnike banaka u Poljskoj, maskiran u dve legitimne aplikacije - Crypto Monitor i StorySaver. Aplikacije su preuzete između 1000 i 5000 puta, i onda zahvaljujući prijavi ESET-a, uklonjene iz prodavnice.
Prva aplikacija postavljena je u Play prodavnicu 25. novembra, a druga četiri dana kasnije.
Kada bi bile instalirane, aplikacije su skenirale uređaje tražeći aplikacije banaka sa svoje liste na kojoj je 14 poljskih banaka.
Ako bi bila pronađena neka takva aplikacija, aplikacija jedne od 14 banaka, malver bi prikazivao lažnu formu za prijavljivanje imitirajući onu koju prikazuje legitimna aplikacija banke. Da bi se to dogodilo korisnik ne mora da uradi ništa, ili se to događa kada korisnik klikne na lažno obaveštenje koje prikazuje malver a koje izgleda kao obaveštenje banke.
S obzirom da su aplikacije već uklonjene iz Play prodavnice, nove infekcije ne bi trebalo očekivati, a oni korisnici koji su već inficirali uređaje mogu deinstalirati aplikacije u Settings > General > Apps.
I Crypto Monitor i Story Saver trebalo bi da budu uklonjeni što pre sa inficiranih uređaja.
Sa druge strane, uređaji koji su kompromitovani pre nego što je ESET otkrio malver, možda su već ugrozili bankovne račune korisnika, pa se korisnicima savetuje da kontaktiraju banke i da pripaze na eventualne neovlašćene transkacije, pa čak i da razmisle o promeni pin kodova.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



