





 Pratite nas preko RSS-a
Bot mreža širi Trojanca za Android
Mobilni telefoni, 09.04.2013, 10:38 AM
Bot mreža Cutwail, koja već širi bankarskog Trojanca poznatog pod nazivom Gameover Zeus, sada pokušava da isto uradi i sa Trojancem za Android nazvanim Stels.
Stels inficira Android uređaje pretvarajući se da je ažuriranje za Adobe Flash Player. Ako potencijalna žrtva ne koristi Android uređaj, autori malvera imaju rezervni plan - ako se opasni spam linkovi otvore u browser-u kao što je Internet Explorer, na desktop ili laptop računaru, korisnici se preusmeravaju na web stranice na kojima ih u zasedi čeka Blackhole exploit kit. Stručnjaci za bezbednost kompanije Dell objavili su detaljnu analizu scenarija napada.
Prema toj analizi, napadi započinju spam emailovima koji navodno dolaze od američke poreske agencije (Internal Revenue Service). Ako korisnik klikne na link u emailu, najpre se utvrđuje da li je reč o korisniku Androida. Ukoliko nije, već žrtva koristi IE, Firefox ili Operu na računaru, ona se preusmerava na web stranicu koja služi kao fasada za Blackhole exploit kit, koji pokušava da iskoristi neažurirani plugin browser-a (ukoliko takav postoji) da bi zarazio računar.
Međutim, ako je korisnik kliknuo na link sa Android uređaja, on se preumerava na web stranicu na kojoj mu se nudi da preuzme ažuriranje za Flash Player. Da bi instalirao lažno ažuriranje, on mora da omogući instalaciju aplikacija izvan Google Play marketa („Allow apps from unknown sources“) na telefonu.
Kada odobri instalaciju, Trojanac se instalira, i prvi put pošto korisnik otvori navodnu aplikaciju, dobija obaveštenje da ažuriranje ne radi i da će biti deinstalirano. Naravno, Trojanac Stels ostaje na telefonu i radi u pozadini kao backdoor za preuzimanje drugih malvera. Trojanac može da špijunira kontakte u telefonu korisnika, šalje SMS poruke, obavlja telefonske pozive i filtrira SMS-ove, tragajući za mTAN (mobile transaction authentication) brojevima. Radeći zajedno sa Zeus-om, Stels ima mogućnost da se dođe koda za dvostepenu verifikaciju.
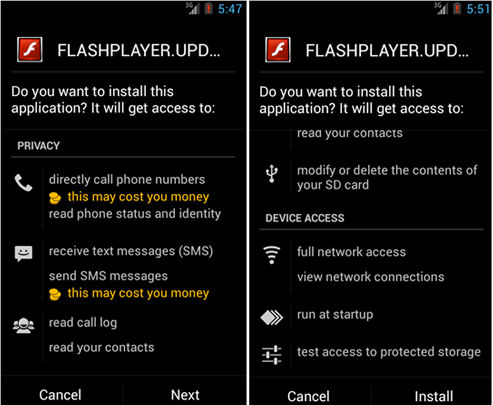
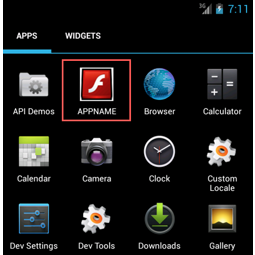
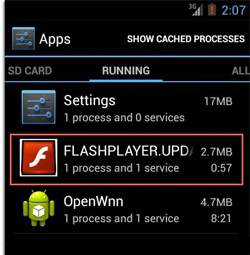
Ipak, Trojanac ne zalazi duboko u Android, nema administratorski pristup, niti nastoji da se sakrije. Navodno Flash ažuriranje može se lako naći među aktivnim aplikacijama u meniju za podešavanja telefona i ukloniti. Još nešto ne bi moglo da promakne opreznijim korisnicima - pre nego što se aplikacija pokrene po prvi put, njen naziv „Appname“ može da pobudi sumnju pošto se na kratko pojavljuje ispod ikonice aplikacije.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



