





 Pratite nas preko RSS-a
Clipper malver zamenjuje Bitcoin i Ethereum adrese korisnika adresama napadača
Mobilni telefoni, 11.02.2019, 01:00 AM
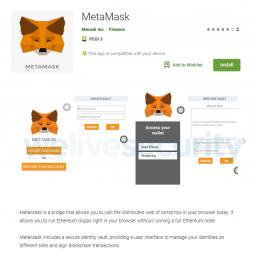
Još jedan dan, još jedan malver koji ugrožava korisnike Androida koji aplikacije preuzimaju iz Googleove Play prodavnice. Ovog puta istraživači kompanije ESET otkrili su malver poznat po zameni sadržaja privremene memorije (clipboard) na inficiranom uređaju. Ova vrsta malvera se zove "clipper".
Malver je ciljao korisnike Androida preko zlonamerne aplikacije koja je bila dostupna u Play prodavnici, a njegov glavni cilj bio je prikupljanje korisničkih imena i lozinki i privatnih ključeva sa uređaja žrtve da bi se ukrala kripto-valuta Ethereum. Malver takođe može da zameni Bitcoin ili Ethereum adresu novčanika kopiranu u clipboardu onom koja pripada napadaču.
Istraživači su malver nazvali Android/Clipper.C. Malver koristi činjenicu da korisnici kripto-valute obično ne unose adrese svojih online novčanika ručno. Umesto da kucaju, korisnici imaju običaj da kopiraju adrese pomoću privremene memorije. To je mesto gde malver zamenjuje adresu žrtve adresom napadača.
Malver je prvobitno pronađen u aplikaciji MetaMask koja je dodatak za pregledač koji korisnicima omogućava da obavljaju Ethereum transakcije preko regularnih web sajtova. Dodatak je trenutno dostupan na Chromeu, Firefoxu i Brave pregledaču, ali firma koja razvija MetaMask nema aplikaciju za Android ili iOS uređaje što znači da su napadači koristili lažnu verziju MetaMaska da bi opljačkali žrtve.
Ovaj malver pojavio se 2017. godine na Windows platformi, dok je 2018. malver uočen u aplikacijama u alternativnim prodavnicama aplikacija za Android. Sada, u februaru 2019., ovaj malver je otkriven u Google Play prodavnici.
Malver je uklonjen iz Play prodavnice nakon što je ESET obavestio Google o svom otkriću. Ipak njegovo prisustvo u prodavnici dovodi u pitanje način na koji Google skenira aplikacije pre nego što ih dozvoli.
Pogled na BTC i ETH adrese povezane sa malverom pokazuje da su napadači do sada primili 0.12868189 BTC što je oko 466 dolara i 0.00909752827411204 ETH što je samo oko 1,08 dolara.
Ovo nije prvi put da je neki malver koji može da zamenjuje adrese ciljao korisnike. Ranije su to radili ClipboardWalletHijacker, CryptoShuffler, ComboJack i Evrial.
Korisnici Androida, posebno oni koji imaju posla sa kripto-valutom na svojim Android telefonima, trebalo bi da pripaze na ovaj malver jer je njegovo prisustvo u drugim aplikacijama sasvim moguće.
Pre nego što preuzmu aplikaciju iz Play prodavnice, korisnicima se savetuje da uvek provere zvanični web sajt programera aplikacije. Ako takve aplikacije nema, trebalo bi da se uzdrže od preuzimanja aplikacije.
Takođe, izbegavajte preuzimanje aplikacija iz alternativnih prodavnica, redovno ažurirajte uređaj i skenirajte ga pouzdanim antivirusom.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



