





 Pratite nas preko RSS-a
Fabrike mobilnih malvera: Android aplikacije pomoću kojih svako može napraviti ransomware
Mobilni telefoni, 29.08.2017, 11:00 AM
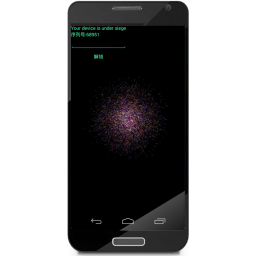
Broj pretnji koji ciljaju Android uređaje raste zabrinjavajućom brzinom, a jedan od razloga za to je što pisanje malvera za Googleovu mobilnu platformu postaje sve lakše.
Živi dokaz za to je ono što je stručnjak kompanije Symantec Dinesh Venkatesan nazvao Trojan Development Kit (TDK), koji je trenutno dostupan u Kini i koji omogućava praktično svima, pa i onima bez ikakvog programerskog iskustva, da naprave Android malver.
To je moguće uraditi pomoću Android APK koji se može preuzeti sa različitih kineskih foruma, iako je važno napomesnuti da se, da bi napravili malver, korisnici moraju povezati sa programerom i uplatiti mu novac.
Pomoću ove aplikacije, korisnici mogu napraviti ransomware APK koga mogu prilagoditi svojim potrebama, tako što će prikazivati njihovu poruku na zaključanom ekranu inficiranog Android uređaja. Korisnik aplikacije može sam definisati ključ za otključavanje uređaja, odabrati ikonu koju želi, matematičke operacije za generisanje koda, i animaciju koja će biti prikazivana na kompromitovanim telefonima i tabletima.
Ransomware se može napraviti jednostavnim popunjavanjem formulara, što ne zahteva programersko znanje. Ipak, korisnici moraju sami naći način za infekciju uređaja kada naprave malicioznu aplikaciju.
"Tada je na korisniku da odluči kako želi da širi svoj novostvoreni rarnsomware", kaže stručnjak Symanteca. Oni koji nemaju dovoljno sreće i budu instalirali malver završiće sa zaključanim uređajem za koji će biti tražen otkup. Malver stvoren na ovakav način ponaša se kao Lockdroid, zaključavajući ekran uređaja sa SYSTEM_ALERT_WINDOW i prikazujući polje u koje žrtva treba da unese kod za otključavanje.
Najjednostavniji način da budete bezbedni je da ne instalirate aplikacije iz nepouzdanih izvora, kao i da instalirate neko od antivirusnih rešenja koja bez problema detektuju ovakve malvere.
TDK je primećen na kineskim forumima ali u Symantecu upozoravaju da bi se mogao proširiti i na druge regione u svetu, što znači da bi korisnici Androida uskoro mogli biti izloženi lavini pretnji koje ciljaju njihove uređaje.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



