





 Pratite nas preko RSS-a
Hakeri mogu lažirati režim rada u avionu na iPhoneu
Mobilni telefoni, 18.08.2023, 12:30 PM
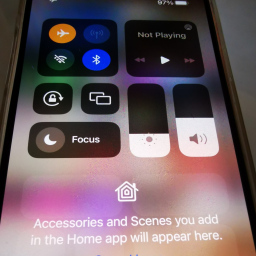
Istraživači bezbednosti iz Jamf Threat Labsa demonstrirali su napad na iOS 16 kojim je moguće prevariti korisnike iPhonea da poveruju da je njihov uređaj u režimu rada u avionu dok za to vreme napadač, nakon uspešnog napada, ima pristup uređaju.
U suštini, napad pruža iluziju korisniku da je režim rada u avionu uključen, dok za to vreme napadač održava vezu sa svojom aplikacijom na uređaju.
Ljudi koriste režim rada u avionu ne samo kada putuju, već neki to rade da bi sačuvali bateriju ili jednostavno prekinuli vezu sa svetom na neko vreme. On sprečava povezivanje sa Wi-Fi mrežom, korišćenje mobilnih podataka i Bluetooth, kao i slanje i primanje poziva i poruka.
„Za one sa sajber-paranojom i tehnofobijom, stavljanje telefona u režim rada u avionu može biti koristan psihološki trik koji će im pomoći da postignu duševni mir i osećaj dodatne privatnosti. Ali da li treba da koristite režim rada u avionu da biste zaštitili svoju bezbednost i privatnost?“, pitaju se istraživači Jamf Threat Labsa koji su pokazali kako je moguće lažirati režim rada u avionu.
Oni su napravili veštački Airplane Mode, što znači da kada ga korisnik uključi, uređaj neće biti isključen sa mobilne mreže. Međutim, da bi korisnik bio uveren da je van mreže, neće dobijati nikakva obaveštenja koja inače dobija, tako da nema razloga da sumnja da se nešto loše dešava. A zapravo, uređaj će ostati povezan sa internetom, ali samo sa aplikacijom napadača.
Istraživači su kontaktirali Apple i obavestili kompaniju o svojim nalazima.
„Ovo nije ranjivost u Appleovom operativnom sistemu, već tehnika koja bi omogućila napadaču da održi vezu nakon što preuzme kontrolu nad uređajem. Pošto ne postoji greška koja zahteva Appleovu pažnju, ovo otkriće je van našeg normalnog odgovornog procesa otkrivanja. Bez obzira na to, naši istraživači su obavestili Apple o istraživanju. Nismo dobili nikakav komentar“, navodi se u izveštaju Jamf Threat Labsa.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



