





 Pratite nas preko RSS-a
Hakovani Yahoo nalozi se koriste za širenje Trojanca za Android
Mobilni telefoni, 11.07.2013, 08:43 AM
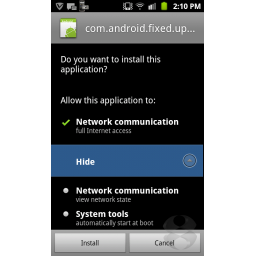
Istraživači firme ThreatTrack Security uočili su novu verziju Trojanca NotCompatibile Android koga su u maju prošle godine otkrili stručnjaci firme Lookout.
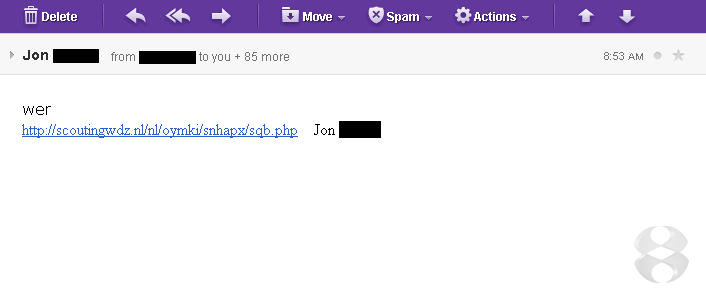
Trojanac se širi preko hakovanih i preotetih Yahoo naloga koje kriminalci koriste za slanje emailova u kojima se nalazi link.
Ako se ovom linku pristupi sa Windows ili Mac OS X računara, korisnik će dospeti na sajt čiji je saržaj posvećen čudotvornim dijetalnim pilulama. Međutim, ako se linku pristupi sa Android smart telefona, korisnik se usmerava na sajt na kome se nalazi maliciozni APK fajl koji je predstavljen kao ažuriranje za Android.
Zanimljivo je da APK fajl o kome je reč i koji je ustvari Trojanac za Android (Trojan.AndroidOS.NoCom.a) ne zahteva mnogo dozvola prilikom instalacije pa zbog toga ne izgleda sumnjivo.
Kada se nađe na uređaju, NotCompatibile radi u pozadini, ne trošeći mnogo bateriju. Program nema ni ikonicu pa može dugo ostati neprimećen.
Trojanac kontaktira server za komandu i kontrolu i pretvara zaraženi uređaj u TCP relay koji se u osnovi ponaša kao mehanizam ili sredstvo za preuzimanje fajlova.
Kada Trojanac dobije dozvolu da se poveže na internet, server za komandu i kontrolu može da prebacuje fajlove na zaraženi uređaj ali i sa zaraženog uređaja a da o tome korisnik ne bude obavešten. To znači da malver može da preuzima dodatne maliciozne komponente i da presreće nešifrovani saobraćaj.
„Kada je u pitanju mobilna bezbednost, treba biti posebno oprezan u rukovanju emailovima (koji mogu ili ne moraju biti spam) i URL-ovima (koji mogu ili ne moraju biti maliciozni). Imajte na umu da smart telefoni i tableti rade na operativnim sistemima koji su drastično manje bezbedni od operativnih sistema koji su prisutni najmanje 10 godina“, kažu iz ThreatTrack Security.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



