





 Pratite nas preko RSS-a
Iz Google Play prodavnice zbog adwarea uklonjeno 26 aplikacija
Mobilni telefoni, 24.05.2018, 09:00 AM
Avast je otkrio je najmanje 26 aplikacija u Google Play prodavnici koje sadrže adware koji agresivno prikazuje reklame na kompromitovanim uređajima, ponašajući se tako da korisnicima oteža uklanjanje infekcije.
Aplikacije su koristile imena različitih programera, najverovatnije zato da ih Google ne bi uklonio sve odjednom iz Play prodavnice. Objavljene su u širokom spektru kategorija, kao što su one koje su u vezi kriptovaluta, konverteri valuta, aplikacije za vreme i fitnes aplikacije. Mnoge od njih preuzete su više hiljada puta.
Kada se preuzmu na Android uređaj i pokrenu po prvi put, aplikacije uklanjaju svoje ikone sa početnog ekrana, verovatno da bi otežale korisnicima da ih uklone, ali i da bi bilo teže otkriti koja aplikacija prikazuje reklame.
Aplikacije zatim počinju sa prikazivanjem reklama, čak i na početnom i na zaključanom ekranu, dok istovremeno prikupljaju informacije kao što je jedinijistveni identifikator i informacije o verziji Androida. Sve informacije se šalju serveru, a u nekim slučajevima, ove aplikacije su čekale na linkove koji se šalju sa drugog servera, najverovatnije da bi se preuzele dodatne aplikacije.
"Na osnovu informacija koje aplikacije pošalju natrag serveru, ne mislimo da se ove informacije koriste za špijuniranje korisnika, već da bi se potvrdilo da je telefon imao ispravnu konfiguraciju za slanje payloada ili da će reklame biti pravilno prikazane", kažu iz Avasta.
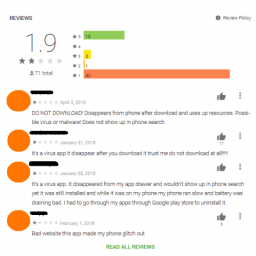
Mnoge aplikacije koje su preuzete nakon infekcije adwareom imaju relevantne recenzije koje su objavili korisnici čiji su uređaji kompromitovani i koji su bili prisiljeni da instaliraju dodatne aplikacije. Pored toga, u nekim slučajevima bilo je i komentara sa 5 zvezdica, ali Avast kaže da su ove recenzije najverovatnije lažne.
Google je već uklonio sve ove aplikacije iz Google Play prodavnice, a korisnici koji žele da deinstaliraju ove aplikacije moraju to da urade iz prodavnice pošto se ikona aplikacije na početnom ekranu uklanja posle prvog pokretanja aplikacije.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



