





 Pratite nas preko RSS-a
Još jedan malver u Google Play prodavnici: ''Super Free Music Player''
Mobilni telefoni, 09.05.2017, 01:00 AM
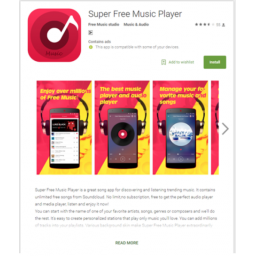
Još jedna maliciozna aplikacija otkrivena je u Play prodavnici. U pitanju je aplikacija nazvana "Super Free Music Player" koja je predstavljena kao "odlčna aplikacija za otkrivanje i slušanje muzike u trendu", koja sadrži "neograničeni broj besplatnih pesama iz Soundcloud".
Iz opisa bi se moglo zaključiti da je reč o vrlo korisnoj i uz to besplatnoj aplikaciji.
Aplikacija je nedavno povučena iz Play prodavnice, ali je pre toga, preuzeta između 5000 i 10000 puta.
Istraživači iz kompanije Sophos koji su otkrili aplikaciju kažu da je malver sakriven u aplikaciji Axent-DS.
Axent-DS može da prikuplja informacije o uređaju (jezik, proizvođač, model, verzija SDK, spisak instaliranih aplikacija itd.), koje šalje serveru koji je pod kontrolom napadača. Osim toga, malver preuzima i dodatni maliciozni ili neželjeni payload.
Ovaj malver je dropper koji koristi brojne tehnike da bi izbegao Google i bezbednosne istraživače. Neke od njih se koriste od 2015., kada ih je prvi put koristio malver koji se širio preko veoma popularne aplikacije Brain Test, koja je takođe bila u Play prodavnici.
Axent-DS proverava da li je pokrenut u emulatoru ili u TaintDroidu, popularnom Android sandboxu. Ako je pokrenut na običnom uređaju, on će sačekati još osam sati pre nego što učita maliciozni payload.
Sporna aplikacija se više ne može preuzeti iz Play prodavnice, ali bez obzira na to treba biti oprezan uvek kada se preuzimaju aplikacije, pa čak i iz Googleove prodavnice aplikacija.
Istraživači nisu spomenili da Axent-DS ima bilo koji od mehanizama za opstanak na uređaju koje je imao Brain test, tako da korisnici koji su instalirali spornu aplikaciju, je verovatno mogu lako ukloniti iz Podešavanja uređaja, odnosno iz Menadžera aplikacija.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



