





 Pratite nas preko RSS-a
Maliciozna aplikacija Brain Test milion puta preuzeta sa Google Play
Mobilni telefoni, 24.09.2015, 00:00 AM
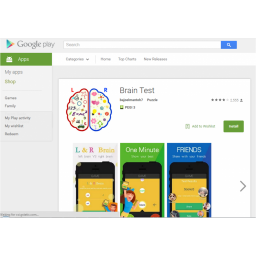
Android aplikacija Brain Test koja je preuzimana iz Googleove Play prodavnice aplikacija mogla je da inficira oko milion Android uređaja zahvaljujući tome što je uspela da ostane neko vreme neotkrivena.
Malver sakriven u jednostavnoj aplikaciji za određivanje koeficijenta inteligencije dva puta se našao na Google Play. Oba puta aplikacija je preuzeta između 100000 i 500000 puta, što znači da je ukupno inficirano između 200000 i milion korisnika.
Check Point koji je otkrio aplikaciju obavestio je 10. septembra o tome Google, posle čega je aplikacija koja je sadržala malver uklonjena sa Google Play, 15. septembra. Tačan datum kada se malver prvi put našao u Play prodavnici nije poznat, a malver je prvi put povučen iz Play Store 24. avgusta. Dve nedelje kasnije malver se ponovo našao u Play prodavnici.
Malver je prvi put otkriven na Nexus 5 smart telefonu. Iako je korisnik uređaja pokušavao da ukloni aplikaciju, malver se pojavljivao ponovo na istom uređaju ubrzo pošto bi ga korisnik uklonio. On je zatim zatražio od stručnjaka Check Pointa da probaju da otkriju izvor infekcije.
Istraživači iz Check Pointa kažu da malver koristi nekoliko naprednih tehnika kako ga ne bi otkrio Googleov sistem za detekciju malvera i kako bi obezbedio prisustvo na inficiranim uređajima.
Brain Test instalira još jednu aplikaciju (brother.apk) i zajedno sa njom proverava na svaka dva sata da li je malver instaliran, a ako je neka od ove dve aplikacije uklonjena, druga će je ponovo instalirati.
Stručnjaci Check Pointa nisu otkrili mnogo detalja o mogućnostima ove maliciozne aplikacije, ali s obzirom da komunicira sa C&C serverom i da da ima administratorske privilegije, malver može biti iskorišćen za različite napade, koji ne zahtevaju interakciju korisnika.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



