





 Pratite nas preko RSS-a
Kako kriminalci koriste zabrinutost korisnika zbog ''Android Installer Hijacking'' baga
Mobilni telefoni, 08.04.2015, 08:00 AM
Krajem marta istraživači iz firme Palo Alto Networks otkrili su bezbednosni propust nazvan “Android Installer Hijacking” i upozorili da je skoro polovina Android uređaja ranjiva zbog ovog propusta i podložna infekcijama malvera. Palo Alto Networks je tada objavio skener uz pomoć koga korisnici mogu da provere da li su njihovi mobilni uređaji ranjivi zbog ovog propusta, a taj skener dostupan je korisnicima u Googleovoj Play prodavnici.
Propust “Android Installer Hijacking” omogućava napadaču da izmeni ili zameni naizgled benignu Android aplikaciju malicioznom aplikacijom, a da to korisnik uređaja i ne primeti.
Sajber kriminalci nisu propustili priliku da iskoriste vesti o ovom značajnom bezbednosnom propustu.
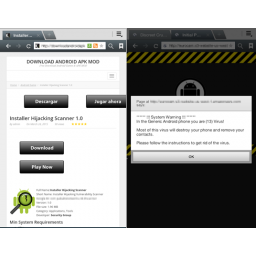
Istraživači iz kompanije Trend Micro su, očekujući da su kriminalci ponudili korisnicima malicioznu verziju skenera za ovaj propust, koristili odgovarajuće ključne reči i tako došli do tri web sajta na kojima se reklamiraju “skeneri” za ovu ranjivost u Androidu, od kojih neki čak koriste ime pravog skenera koji se može naći u Play prodavnici. Na web sajtovima se nalazi link za alat ali zapravo ovi sajtovi služe da se korisnici presumeravaju na sumnjive web stranice i to kada kliknu na link za preuzmanje ili kada kliknu bilo gde na stranici.
U jednom slučaju, kriminalci su postavili agresivni pop-up prozor koji neće nestati čak i ako kliknete na dugme “Ok”. Ni zatvaranje browsera ne rešava problem sa ovim pop-up prozorom. Isti tab browsera ostaje otvoren i nakon ponovnog pokretanja browsera. Međutim, nijedan fajl se ne preuzima na mobilni uređaj.
U drugom slučaju, link za preuzimanje vodi do legitimne aplikacije u Google Play prodavnici aplikacija, ali ne pre nego što korisnik bude preusmeren na jedan drugi web sajt.
Ali iako korisnik klikne negde na sajtu, izvan dugmeta za preuzimanje, browser učitava web sajtove koji vode online anketa ili navodnih ažuriranja programa.
Osim toga, automatski se preuzimaju fajlovi. Istraživači su identifikovali tri fajla, od kojih jedan pretplaćuje mobilnog korisnika na premium SMS servis, dok je drugi adware, oglašivački program koji prikazuje reklame. Treći fajl je legitimna aplikacija.
Treći sajt na koji su naišli istraživači takođe nudi link za preuzimanje Installer Hijacking skenera, ali nema preuzimanja fajlova. Link za Google Play učitava sumnjiv sajt, ali pokušaji istraživača da provere preusmeravanja su propali zbog “bad error requests”.
Istraživači su primetili da jedan od sajtova povremeno nije radio dok su istraživali prevare. Oni pretpostavljaju da je razlog za to pokušaj kriminalaca da izbegnu istraživanje stručnjaka za bezbednost jer bi oni zbog toga mogli zaključiti da sajt ne radi ili da se više ne koristi.
“Umesto pretnji koje iskorišćavaju ranjivost u Androidu, pronašli smo pretnje koje iskorišćavaju strah od baga. Iskorišćavanje aktuelne teme ili trenutnog događaja je uobičajeno za društveni inženjering”, kažu iz kompanije Trend Micro.
Korisnicima se u ovom, a i svim drugim slučajevima, savetuje da posećuju samo renomirane sajtove gde se programi proveravaju pre nego što budu objavljeni.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



