





 Pratite nas preko RSS-a
Kopije popularnih Android aplikacija kriju malver TeaBot
Mobilni telefoni, 02.06.2021, 11:00 AM
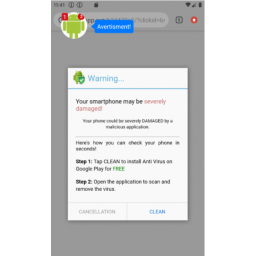
Sajber kriminalci koriste lažne verzije popularnih aplikacija da bi zarazili korisnike Androida trojancem koji se instalira tek nakon što korisnik preuzme lažni blokator oglasa.
TeaBot, poznat i kao Anatsa, u stanju je da preuzme potpunu daljinsku kontrolu nad Android uređajima, omogućavajući sajber kriminalcima da kradu bankovne podatke i druge osetljive informacije.
Ovaj malver se prvi put pojavio u decembru prošle godine i i dalje je aktivan. Autori TeaBota pokušavaju da prevare potencijalne žrtve da preuzmu malver prerušavajući ga u lažne verzije popularnih aplikacija.
Istraživači iz kompanije Bitdefender kažu da ove lažne verzije Android aplikacija uključuju antivirusne aplikacije, VLC plejer, plejere audio knjiga i još mnogo toga. Zlonamerne verzije aplikacija imaju malo drugačija imena i logo od originalnih.
One se ne mogu naći u Google Play prodavnici, već na nekim veb sajtovima, ali na koje se sve načine ljudi upućuju na njih i dalje je misterija za istraživače.
Jedan od načina koji je poznat istraživačima je da se žrtve vode do zlonamernih aplikacija pomoću lažne aplikacije za blokiranje oglasa Ads Blocker, koja deluje kao dropper, ali se ne zna kako su žrtve uopšte usmeravane ka ovoj aplikaciji.
Lažni blokator oglasa nema funkcionalnost koja se očekuje, već traži dozvole za prikazivanje preko drugih aplikacija, prikazivanje obaveštenja i instaliranje aplikacija izvan Google Play prodavnice.
Metod infekcije može izgledati zamršeno, ali je tako manje verovatno da će malver biti otkriven.
TeaBot je izgleda usredsresređen na zapadnu Evropu, a Španija i Italija su trenutna žarišta infekcije, iako su česta meta i korisnici u Velikoj Britaniji, Francuskoj, Belgiji, Holandiji i Austriji.
Iako su mnogi načini infekcije osim ovog sa lažnim blokatorom oglasa nepoznati, postoje mere predostrožnosti koje korisnici mogu preduzeti.
“Nikada ne instalirajte aplikacije van zvanične prodavnice. Takođe, nikada ne otvarajte linkove u porukama i uvek imajte na umu dozvole svojih Android aplikacija”, kažu istraživači Bitdefendera.
Foto: BitDefender
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



