





 Pratite nas preko RSS-a
Lažne bazne stanice mobilne telefonije šire malver Swearing
Mobilni telefoni, 28.03.2017, 01:00 AM
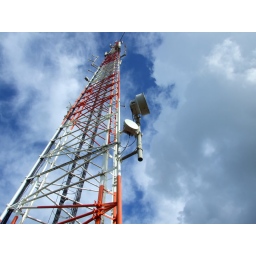
Kineski sajber kriminalci koriste lažne bazne stanice za slanje lažnih SMS poruka u kojima se nalaze linkovi za malver za Android. Ovo je prvi ikada prijavljeni slučaj širenja malvera na ovakav način, ali taj trend su još 2014. predvideli stručnjaci kompanije Avast.
U ovim napadima širi se malver za Android koji je nazvan Swearing, po izvornom kodu koji sadrži mnoge kineske psovke.
Swearing su inače prošle godine otkrili istraživači iz kompanije Tencent Security. Malver je i tada, kao i sada, bio aktivan jedino u Kini.
Način na koji grupa Swearing širi ovaj malver je jedinstven i do sada ga nijedna grupa koja širi Android malvere nije koristila.
Grupa koja stoji iza malvera Swearing koristi lažne bazne stanice kao zamku za mobilne uređaje koji su u blizini. Tako se žrtvama šalju SMS poruke, koje izgledaju kao da ih šalje mobilni provajder, kao što je China Mobile ili China Unicom.
SMS poruke sadrže linkove za maliciozne APK fajlove koje korisnici treba da instaliraju. Zbog toga što je Google Play blokiran u Kini, Kinezi su navikli da instaliraju aplikacije iz nepouzdanih izvora, tako da nisu neophodne neke specijalne tehnike društvenog inženjeringa, već samo da se žrtva ubedi da otvori link.
APK fajlovi sadrže trojanca Swearing, koji prikuplja korisničke podatke sa inficiranih uredaja, prikazujući fišing poruke pomoću kojih krade lozinke, i presreće SMS poruke kako bi izbegao dvofaktorne autentifikacione sisteme koje koriste kineske banke.
Iz Tencenta kažu da u nekim slučajevima, grupa Swearing koristi različite teme za SMS poruke - linkove za fotografije i video snimke supružnika preljubnika, linkove za aktuelne događaje i slične mamce.
Ipak, najefikasniji mamac su SMS poruke koje navodno šalju operateri ili banke sa linkovima za preuzimanje važnih ažuriranja za njihove mobilne aplikacije.
Kineske vlasti uhapsile su prošle godine neke članove grupe Swearing, ali po svemu sudeći napadi u kojima se koristi ovaj malver i lažne bazne stanice mobilne telefonije nastavili su se i posle tih hapšenja.
Procene stručnjaka su da će se se taktika koju koristi ova banda proširiti po celom svetu. Slično se dogodilo i sa malverom HummingBad, trojancem za Android koji je startovao na ogromnom kineskom tržištu, da bi se kasnije njegovi napadi proširili po celom svetu, tako da je HummingBad danas jedan od najraširenijih malvera.
To bi se moglo dogoditi i sa ovim napadima pre svega zbog efikasnosti taktike koja uključuje korišćenje lažnih baznih stanica.
Avgusta prošle godine, firma Zimperium je objavila svoje istraživanje o slabostima u opremi mobilnih operatera koje kriminalci mogu koristiti da preuzmu kontrolu nad baznim stanicama, tako da ne moraju da sami kupuju opremu da bi širili svoje malvere.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



