





 Pratite nas preko RSS-a
Lažni antivirusi i aplikacije za besplatne SMS poruke na Google Play
Mobilni telefoni, 11.05.2012, 10:02 AM

Zvanična prodavnica aplikacija za Android uređaje trebalo bi da bude garancija za bezbednost. Međutim, nekoliko incidenata sa zaraženim aplikacijama koje su korisnici preuzimali sa Android Marketa demantuju ovu pretpostavku.
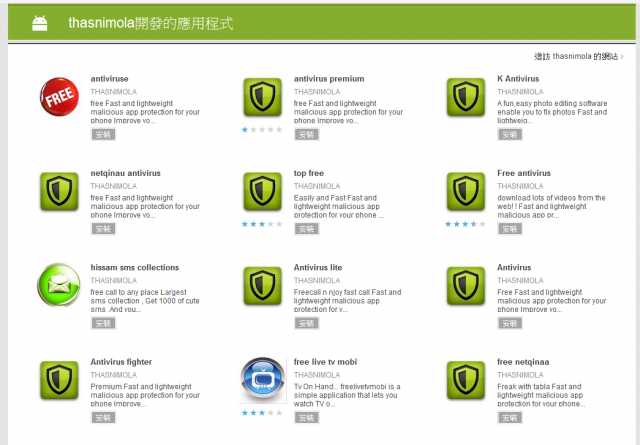
Bezbednost nedavno rebrendirane Google-ove online prodavnice aplikacija za Android mobilne telefone - Google Play, ponovo je dovedena u pitanje. Naime, istraživači firme AegisLab otkrili su više od 15 lažnih antivirusnih aplikacija i aplikacija za slanje besplatnih SMS poruka koje potpisuje isti programer - “thasnimola” za koga je javnost čula prvi put u aprilu kada je otkrivena lažna aplikacija koju je razvio isti programer.
Prema tvrdnji istraživača, “thasnimola” koristi Appsgeyser veb alat za automatsko generisanje lažnih aplikacija koje potom nudi korisnicima Android uređaja na Google Play.
Kada korisnici pokušaju da preuzmu spornu aplikaciju, oni bivaju preusmeravani na zvanični sajt programera. Istraživači AegisLab nisu mogli da potvrde da li su sporne aplikacije zlonamerne ili je cilj prevare namamiti korisnike da posete ovaj sajt.
Bez obzira na to, aplikacije ne rade ono što korisnici očekuju od njih s obzirom na opis, tako da bile zlonamerne ili ne, one ipak drže korisnike u uverenju da su zaštićeni, što u svakom slučaju nije istina.
Iako je Google napravio iskorak kada je reč o bezbednosti Google Play Android marketa uvođenjem servisa za automatsko skeniranje aplikacija Bouncer, očigledno je da to nije dovoljno. Istraživači AegisLab objavili su svoje otkriće u utorak, a juče je profil programera bio nedostupan iako nije jasno da li je to rezultat reakcije Google-a na ovo otkriće.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



