





 Pratite nas preko RSS-a
Malver Android.Spywaller koristi legitiman firewall da bi blokirao antivirus
Mobilni telefoni, 30.12.2015, 00:30 AM
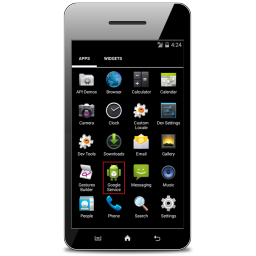
Iako malver koga su otkrili istraživači Symanteca za sada ne treba da brine nikog osim korisnike Android uređaja u Kini, on zaslužuje pažnju ako ni zbog čega drugog ono zbog toga što tokom infekcije na uređaju traži Qihoo 360, antivirusnu aplikaciju popularnu u Kini.
Malver koji je nazvan Android.Spywaller traži i registruje se na uređaju sa istim UID (jedinstvenim identifikatorom) koji koristi aplikacija Qihoo 360, i zatim učitava DroidWall, firewall za Android, koji se u slučaju malvera Android.Spywaller koristi za blokiranje aplikacija za zaštitu koje zahvaljujući DroidWallu ne mogu da komuniciraju sa svojim serverima gde se analiziraju pretnje, zbog čega ove aplikacije postaju beskorisne, a Android.Spywaller time dobija slobodan pristup uređaju.
DroidWall je kao open source razvio istraživač Rodrigo Rosauro sa ciljem da pomogne korisnicima da zaštite svoje uređaje. On ga je kasnije, 2011. godine, prodao Avastu. S obzirom da je DroidWall nekoliko godina bio open source, autori malvera ga mogu još uvek naći preko Google Code ili GitHub repozitorijuma.
Istraživači Symanteca kažu da čak ni korisnici u Kini nemaju za sada mnogo razloga za brigu, jer infekcije ovim malverom nisu česte.
Da bi inficirao uređaj, malver se predstavlja kao Googleova aplikacija “Google Service”, koristeći to što u Kini nema zvanične Google Play prodavnice. Ipak, treba imati na umu i da ne postoji zvanična Googleova aplikacija pod nazivom Google Service.
Malver se širi preko nezvaničnih prodavnica Android aplikacija, a prilikom instalacije traži administratorske dozvole. Android.Spywaller radi u pozadini, i tako krade informacije sa uređaja, koje zatim šalje jednom od svojih komandnih servera.
Istraživači kažu da malver traži i izvlači podatke kao što su logovi poziva, SMS poruke, GPS podaci, podaci iz browsera, emailovi, slike, i kontakt liste.
Maliciozna aplikacija takođe prikuplja podatke iz drugih aplikacija kao što su BlackBerry Messenger, Oovoo, Coco, QQ, SinaWeibo, Skype, Talkbox, TencentWeibo, Voxer, Wechat, WhatsApp i Zello.
Istraživači kažu da duga lista podataka koje prikuplja čini ovaj malver najsveobuhvatnijim spywareom koga su u Symantecu ikada videli.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



