





 Pratite nas preko RSS-a
Malver Lockerpin menja PIN i zaključava ekran Android uređaja
Mobilni telefoni, 11.09.2015, 09:00 AM
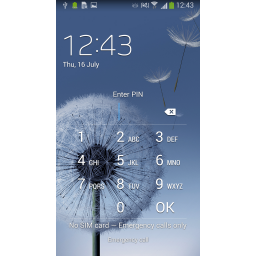
Istraživači kompanije ESET otkrili su novi ransomware koji zaključava ekrane Android uređaje menjajući PIN kodove. Ovo je prvi ransomware koji zaključava ekran Android uređaja PIN kodom. Od ranije poznati malveri koji zaključavaju ekran obično blokiraju pristup uređaju obaveštenjem o otkupu koje se prikazuje na ekranu.
Ransomware Android/Lockerpin.A se širi pomoću aplikacije za gledanje pornografskih videa nazvane “Porn Droid” koja se može naći na alternativnim marketima, forumima i torrentima. Do sada, najveći broj žrtava ovog malvera je iz SAD.
Kada korisnici preuzmu i instaliraju malicioznu aplikaciju, trojanac na prevaru dobija administratorske privilegije uveravajući korisnika da mora da preuzme i instalira ažuriranje za aplikaciju.
Istu tehniku koristi i jedan drugi “pornografski” ransomware, Adult Player, koga su nedavno otkrili istraživači firme Zscaler, a koji fotografiše žrtve da bi ih kasnije ucenjivao.
Kada dobije administratorska prava od korisnika uređaja koji veruje da ustvari ažurira aplikaciju, Android/Lockerpin.A menja PIN koristeći nasumično generisani broj i tako zaključava ekran uređaja. Malver zatim prikazuje poruku, koja navodno dolazi od američkog Federalnog istražnog biroa (FBI), u kojoj se od žrtve zahteva da plati kaznu u iznosu od 500 dolara da bi povratila pristup uređaju i upozorava žrtvu da ne pokušava da sama otključa uređaj.
Ransomware primenjuje neke mehanizme zaštite od detekcije i uklanjanja.
Plaćanje otkupa u ovom slučaju neće pomoći žrtvama, jer nakon promene PIN koda novi, nasumično odabrani broj se ne šalje napadačima što znači da ga oni ne znaju i da ne mogu da otključaju ekran uređaja čak i da se otkup plati.
Jedini način da se otključa ekran je da se uređaj pokrene u safe modu i deinstalira malver. Alternativno, korisnici mogu koristiti Android Debug Bridge da uklone malver sa telefon.
Kada se Android/Lockerpin.A ukloni sa telefona, time se ne rešava problem sa nepoznatim PIN kodom, a to može biti rešeno resetovanjem telefona na fabrička podešavanja.
Više detalja o ovom malveru možete naći na blogu kompanije ESET We Live Security.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



