





 Pratite nas preko RSS-a
Malver Mobstspy pronađen u legitimnim aplikacijama u Google Play prodavnici
Mobilni telefoni, 10.01.2019, 00:30 AM
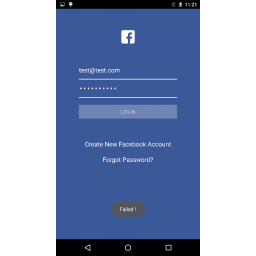
Istraživači kompanije Trend Micro otkrili su brojne igre i aplikacije koje sadrže ugrađeni špijunski softver koji može da ukrade lične podatke i pošalje ih sajber-kriminalcima.
Maliciozni program nazvan Mobstspy je Android spyware koji je pronađen u uslužnim aplikacijama i igrama koje su uspešno maskirane tako da izgledaju legitimno. Većina zaraženih uređaja je pronađena u Indiji, ali izgleda da je Mobstspy distribuiran globalno jer je uspeo da zarazi uređaje u oko 196 zemalja.
Identifikovano je ukupno 7 aplikacija koje sadrže Mobstspy i to su:
Flappy Bird
HZPermis
Pro Arabe
FlashLight
Flappy Birr Dog
Win7Launcher
Win7imulator
Jedna od ovih aplikacija je instalirana preko 100000 puta.
S obzirom da je malver osposobljen za fišing, napadač može lako pokrenuti lažni ekran za prijavljivanje kada žrtva pokuša da koristi svoj Google ili Facebook nalog. Budući da većina korisnika ne ume da razlikuje lažne i originalne ekrane za prijavljivanje, skoro je izvesno da će upasti u zamku.
Ako korisnik unese svoje korisničko ime i lozinku, pojaviće se lažna iskačuća poruka u kojoj se tvrdi da je prijavljivanje bilo neuspešno. U tom trenutku zlonamerni softver je već ukrao podatke koje žele sajber-kriminalci.
U slučaju da je korisnik omogućio dvofaktornu autentifikaciju (2FA), napadaču bi bilo teško da otme nalog. Srećom, i Google i Facebook nude 2FA.
Mobstspy se razlikuje od drugih špijunskih programa za Android zato što krade širok spektar podataka sa zaraženih uređaja kao što su kontakti, evidencije poziva, slike, snimljene razgovore i tekstualne poruke. Posebno traži podatke iz aplikacija kao što su Snapchat, WhatsApp, Viber i aplikacija za snimanje razgovora. Pored toga, malver pretražuje folder u kome se čuvaju fajlovi koji se prenose preko Bluetootha, folder sa audio fajlovima i folder kamere.
Istraživači kompanije Trend Micro pronašli su C&C servere na koje Mobstspy prebacuje sve ukradene podatke.
Mobstspy dostavlja informacije pomoću Googleovog sistema Firebase Cloud Messaging koji radi na Androidu, iOS i web aplikacijama. Nakon pokretanja zaražene aplikacije na uređaju, zlonamerni program proverava mrežu uređaja, a zatim čita/analizira XML konfiguracijski fajl sa C&C servera, nakon čega prikuplja informacije i šalje napadačima. Nakon isporučivanja podataka, uređaj počinje da prima komande preko Firebase servisa i izvršava ih.
"Ovaj slučaj pokazuje da, uprkos rasprostranjenosti i korisnosti aplikacija, korisnici moraju biti oprezni kada ih preuzimaju na svoje uređaje. Popularnost aplikacija služi kao podsticaj za sajber-kriminalce da nastave da razvijaju kampanje koje ih koriste za krađu informacija ili druge vrste napada. Pored toga, korisnici mogu da instaliraju sveobuhvatno rešenje za zaštitu kako bi zaštitili svoje mobilne uređaje od malicioznog softvera za mobilne uređaje", kažu istraživači.
Inficirane aplikacije su bile dostupne u Google Play prodavnici 2018. godine. Google ih je uklonio, međutim, alternativne prodavnice aplikacija još uvek ih nude pa je trenutno nejasno koliko je uređaja inficirano Mobstspy malverom.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



