





 Pratite nas preko RSS-a
Moguće je prevariti funkciju prepoznavanja lica na Samsung Galaxy S8 i S8 Plus smart telefonima
Mobilni telefoni, 03.04.2017, 08:00 AM
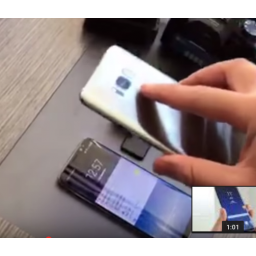
Samsung je lansirao nove smart telefone, Galaxy S8 i Galaxy S8 Plus, koji su zvanično predstavljeni prošle nedelje u Njujorku na događaju Unpacked 2017. Nove Samsungove perjanice imaju funkcije prepoznavanja dužice oko i lica, koje treba da olakšaju korisnicima otključavanje smart telefona i prijavljivanje na web sajtove.
Sve što korisnici treba da urade je da drže svoj Galaxy S8 ili S8 Plus ispred očiju ili lica, kao kad prave selfi, i telefon će biti otključan.
Biometrijska tehnologija koja omogućava identifikaciju korisnika, pomoću mrežnjače, dužice, otiska prsta ili DNK, sve više je u upotrebi sa ciljem unapređenja bezbednosti korisnika. Ipak, svedoci smo da su biometrijski sigurnosni sistemi neretko bili hakovani, i da i oni, kao i lozinike, mogu biti slaba karika.
Nažalost, i u Samsung Galaxy S8 telefonima je otkriven propust koji omogućava da se fotografijom korisnika koja se pomera ispred telefona prevari funkcija prepoznavanja lica sa kojom se isporučuju ovi telefoni.
Prevariti sisteme za prepoznavanje lica fotografijama je ravno čuvanju lozinki u tekstualnom obliku.
Propust u S8 otkrio je jedan španski stručnjak koji je testirao uređaj prilikom njegovog predstavljanja u Njujorku prošle nedelje.
On je prevario S8 svojom fotografijom prikazanom na drugom uređaju. To je zabrinjavajuće jer bi Samsung Galaxy S8 narednih meseci trebalo da dobije i funkciju prepoznavanja lica za plaćanja sa mobilnog telefona.
Španac nije pokušao da fotografijom prevari skener dužice, ali očekuju se takvi pokušaji narednih dana.
Stručnjaci veruju da isti propust ima i S8 Plus model.
Kompanija nije komentarisala ovaj problem. Moguće je da je u pitanju samo bag koji će Samsung rešiti pre isporuke prvih uređaja 21. aprila.
Galaxy S8 i S8 Plus nude i druge sigurnosne alate, uključujući skeniranje dužice i otiska prsta.

Izdvojeno
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Pratite nas

Nagrade


Prijatelji



