





 Pratite nas preko RSS-a
Na Google Play otkrivene Android aplikacije koje kradu lozinke za Instagram naloge
Mobilni telefoni, 17.01.2017, 08:30 AM
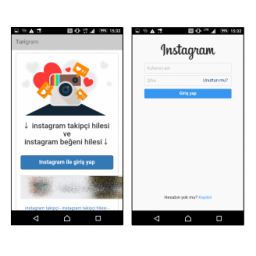
Stručnjaci za bezbednost mobilnih uređaja iz kompanije Intel Security otkrili su niz Android aplikacija u Google Play prodavnici, koje kradu korisnička imena i lozinke za Instagram naloge i ukradene informacije šalju serveru koji je pod kontrolom kriminalaca.
Posle ovog otkrića, Google je uklonio sporne aplikacije iz Play prodavnice i zabranio programerima da postavljaju aplikacije u prodavnicu.
Sporne aplikacije nose sledeće nazive: Insta Takipci Kazan, Takipci Keyfi, Free Takipci, FollowInsta i Instalker.
Aplikacije su obećavale nove pratioce bez ikakve nadoknade, bolju Instagram analitiku, ili način zakazivanja objava i automatizacije različitih aktivnosti naloga.
Umesto obećanog, od korisnika koji bi instalirali neku od aplikacija traženo je da se prijave sa svojim korisničkim imenom i lozinkom za Instagram nalog, da bi se dve aplikacije sinhronizovale, dok su se ustvari prikupljale korisnička imena i lozinke i ovi podaci slali serveru.
Ovo nije prvi slučaj da su korisnicima ciljani na isti način.
U novembru 2015., Apple je uklonio aplikaciju "Who Viewed Your Profile - InstaAgent", iz svoje prodavnice aplikacija zbog istog ponašanja.
Šest meseci kasnije, Google je bio prinuđen da ukloni dve aplikacije sa nazivima "Who Viewed Me on Instagram" i "InstaCare - Who cares with me?", koje su takođe krale korisnička imena i lozinke za Instagram.
Kriminalci često koriste ove podatke da bi preuzeli kontrolu nad nalozima i sa njih objavljivali oglase. U slučaju da su u pitanju profili sa desetinama hiljada pratilaca, kriminalci nekad pokušavaju da iznude novac od vlasnika, uz obećanje da će mu omogućiti pristup nalogu ako im uplati obično ne mali iznos novca.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



